Ist eine falsche Kundenzusammenführung ein meldepflichtiger DSGVO-Vorfall, und was müssen Banken dokumentieren?

Kurzfassung: Eine falsche Kundenzusammenführung ist nicht automatisch ein meldepflichtiger DSGVO-Vorfall, erfüllt aber häufiger als angenommen die DSGVO-eigene Definition einer Verletzung des Schutzes personenbezogener Daten: Die Finanzdaten einer Person in der Akte einer anderen Person sind in der Regel gleichzeitig eine Verletzung der Integrität und eine Verletzung der Vertraulichkeit. Die Risikobewertung entscheidet über die Meldepflicht. Die Regel, die die Zusammenführung erzeugt hat, wer darauf zugegriffen hat und die Begründung der Sachbearbeiterin entscheiden, ob diese Bewertung sich verteidigen lässt.
Demo buchen · Tilores Studio kostenlos testen
Auf dieser Seite
- Warum unterscheidet sich eine falsche Zusammenführung von einem verpassten Treffer?
- Ist eine falsche Kundenzusammenführung eine Verletzung des Schutzes personenbezogener Daten nach der DSGVO?
- Was muss Erklärbarkeit bedeuten, wenn eine Aufsichtsbehörde fragt, warum zwei Datensätze zusammengeführt wurden?
- Wie verändert eine Sachbearbeiter-Prüfung, was dokumentiert wird?
- Wo passt Tilores hier hinein?
- Was sollte eine Bank nach der Prüfung einer falschen Zusammenführung dokumentieren?
- Häufig gestellte Fragen
- Quellen
Ein Entity-Resolution-Programm einer Bank wird meist als Datenqualitätsprojekt finanziert und gemessen: weniger doppelte Datensätze, eine saubere 360-Grad-Sicht, weniger manueller Abgleich. Eine falsche Zusammenführung landet dabei oft unter derselben Überschrift wie ein verpasster Treffer, als Genauigkeitskennzahl, die im nächsten Quartal verbessert werden soll.
Diese Einordnung passt für einen verpassten Treffer. Für eine falsche Zusammenführung passt sie nicht. Werden zwei verschiedene Kundinnen oder Kunden zu einer Entität zusammengeführt, liegen Kontostand, Adresse oder Risikokennzeichen einer Person für eine gewisse Zeit in einem Datensatz, den die Bank offenlegt, prüft und als Grundlage für Entscheidungen nutzt, als gehörten sie einer anderen Person. Die DSGVO hat für diesen Fall bereits einen Namen und einen Test, und beide sollte man kennen, bevor die erste falsche Zusammenführung in der Prüf-Warteschlange einer Sachbearbeiterin landet, nicht erst danach.
Warum unterscheidet sich eine falsche Zusammenführung von einem verpassten Treffer?
Ein verpasster Treffer lässt zwei Datensätze derselben Person unverbunden. Die Bank unterschätzt die eigene Kundin oder den eigenen Kunden und fragt unter Umständen erneut nach Angaben, die bereits vorliegen. Der Fehler kostet Geld, aber die Daten, die eine Person beschreiben, bleiben bei dieser Person.
Eine falsche Zusammenführung tut etwas anderes. Sie behandelt zwei verschiedene Personen für eine gewisse Zeit als eine. Jedes Feld der zusammengeführten Entität, eine Adresse, ein Einkommensbetrag, ein Kennzeichen aus einem früheren Fall, liegt nun in einem Datensatz, der teilweise eine andere Person betrifft. Jede Abfrage dieser Entität, eine Kreditentscheidung, ein Servicegespräch, ein Auskunftsersuchen nach Art. 15 DSGVO, stützt sich auf eine Mischung der personenbezogenen Daten zweier Personen, die nur einer von beiden zugeordnet sind.
Innerhalb der Geldwäsche- und Sanktionsprüfung ist die Folge noch gravierender. Eine falsche Zusammenführung, die einen Sanktionstreffer, ein PEP-Kennzeichen (politisch exponierte Person) oder einen Hinweis aus negativer Medienberichterstattung in die Akte der falschen Kundin oder des falschen Kunden zieht, verfälscht nicht nur eine Adresse, sie schreibt einer Person eine Risikoeinstufung zu, die sie nie verdient hat. Allein der PEP-Datensatz von OpenSanctions umfasst rund 1,96 Millionen Entitäten, darunter etwa 717.580 einzelne PEP-Ziele; solche Prüfergebnisse muss eine Bank der richtigen Person zuordnen, nicht einem beinahe identischen Datensatz.
Wir sind innerhalb einer deutschen Wirtschaftsauskunftei entstanden, die unter der DSGVO arbeitete und bei der ein falscher Treffer ein Bußgeld bedeutete, keine verpasste Gelegenheit. Erklärbarkeit in der Entity Resolution ist kein Merkmal, das mit der Trefferquote um eine Kennzahl konkurriert; sie ist eine Datenschutzkontrolle, die genauso bewertet wird wie jede andere Kontrolle, die die Daten einer Kundin oder eines Kunden an der richtigen Stelle hält.
Ist eine falsche Kundenzusammenführung eine Verletzung des Schutzes personenbezogener Daten nach der DSGVO?
Art. 4 Nr. 12 der DSGVO definiert eine Verletzung des Schutzes personenbezogener Daten als “eine Verletzung der Sicherheit, die, ob unbeabsichtigt oder unrechtmäßig, zur Vernichtung, zum Verlust, zur Veränderung, oder zur unbefugten Offenlegung von beziehungsweise zum unbefugten Zugang zu personenbezogenen Daten führt”. Die UK GDPR übernimmt denselben Wortlaut. Nichts in dieser Definition verlangt einen Angreifer, ein verlorenes Laptop oder einen Hackerangriff. Ein interner Prozess, der Daten verändert, oder der die Daten einer Person versehentlich der falschen Empfängerin oder dem falschen Empfänger zeigt, fällt bereits in diesen Anwendungsbereich.
Die Leitlinien 9/2022 des Europäischen Datenschutzausschusses zur Meldung von Datenschutzverletzungen unterscheiden drei Arten, und ein einzelner Vorfall kann mehr als eine Art zugleich sein: eine “Vertraulichkeitsverletzung”, bei der Daten unbefugt offengelegt werden oder unbefugt darauf zugegriffen wird, eine “Integritätsverletzung”, bei der Daten unbefugt verändert werden, und eine “Verfügbarkeitsverletzung”, bei der Daten verloren gehen oder zerstört werden. Eine falsche Kundenzusammenführung ist meist die erste und zweite Art zugleich. Der Datensatz selbst wurde so verändert, dass er Angaben enthält, die für die Person, unter der er geführt wird, nicht zutreffen, das ist die Integritätsverletzung. Jedes System, jede Person und jede automatisierte Entscheidung, die während des Fehlerfensters die zusammengeführte Entität liest, bekommt die Daten einer anderen Kundin oder eines anderen Kunden unter dem falschen Konto gezeigt, das ist die Vertraulichkeitsverletzung.
| Art der Verletzung (EDPB-Leitlinien 9/2022) | Wortlaut der DSGVO | Wie eine falsche Kundenzusammenführung sie auslöst |
|---|---|---|
| Vertraulichkeitsverletzung | Unbefugte oder unbeabsichtigte Offenlegung von beziehungsweise Zugang zu personenbezogenen Daten | Jede Abfrage, Prüfung oder Entscheidung, die während des Fehlerfensters die zusammengeführte Entität liest, zeigt die Daten einer Kundin oder eines Kunden unter der Identität der anderen Person |
| Integritätsverletzung | Unbefugte oder unbeabsichtigte Veränderung personenbezogener Daten | Der zusammengeführte Datensatz enthält nun Angaben, Adresse, Einkommen, Risikokennzeichen, Zahlungsverlauf, die für die Person, unter der er geführt wird, nicht zutreffen |
| Verfügbarkeitsverletzung | Unbeabsichtigter oder unbefugter Verlust des Zugangs zu beziehungsweise Vernichtung personenbezogener Daten | Bei einer falschen Zusammenführung normalerweise nicht der typische Fall, auch wenn eine Trennung, bei der nicht beide Originaldatensätze erhalten bleiben, dieses Risiko eigenständig auslösen könnte |
Die Integritätsseite dieser Verletzung hängt mit einer eigenständigen DSGVO-Pflicht zusammen. Art. 5 Abs. 1 lit. d DSGVO verlangt, dass personenbezogene Daten “sachlich richtig und erforderlichenfalls auf dem neuesten Stand” sind und dass unrichtige Daten “unverzüglich gelöscht oder berichtigt werden”. Eine falsche Zusammenführung verstößt gegen diesen Grundsatz in dem Moment, in dem sie entsteht, unabhängig davon, wie die Risikobewertung nach Art. 33 später ausfällt. Die UK GDPR formuliert denselben Grundsatz wortgleich. Art. 16 DSGVO gibt der betroffenen Person dieselbe Pflicht aus ihrer Sicht: das Recht, unrichtige personenbezogene Daten unverzüglich berichtigen zu lassen. Die UK GDPR übernimmt denselben Wortlaut. Das britische Information Commissioner’s Office setzt für diese Pflicht eine Arbeitsfrist von einem Kalendermonat, verlängerbar auf drei Monate bei einem komplexen oder umfangreichen Antrag. Bei einer falschen Zusammenführung ist die Trennung keine Gefälligkeit außerhalb des Compliance-Prozesses. Sie erfüllt den Richtigkeitsgrundsatz und das Berichtigungsrecht in derselben Handlung.
Diese Einordnung ist eine Tatsache für die eigene Bewertung der Bank, kein Urteil, dass jede falsche Zusammenführung gemeldet werden muss. Art. 33 Abs. 1 DSGVO setzt einen risikobasierten Test: Die Aufsichtsbehörde muss “unverzüglich und möglichst binnen 72 Stunden, nachdem ihm die Verletzung bekannt wurde” informiert werden, es sei denn, “die Verletzung des Schutzes personenbezogener Daten voraussichtlich nicht zu einem Risiko für die Rechte und Freiheiten natürlicher Personen führt”. Das britische Information Commissioner’s Office formuliert denselben Gedanken aus der anderen Richtung: Nicht jeder Vorfall muss der Aufsichtsbehörde gemeldet werden, sondern nur jene, bei denen die Risikobewertung ein wahrscheinliches Risiko ergibt. Die Leitlinien 01/2021 des Europäischen Datenschutzausschusses zu Beispielen für Meldungen machen denselben Gedanken außerhalb des Bankwesens greifbar: Ein Einzelhändler, bei dem zwei Packzettel vertauscht wurden, sodass jede Kundin die Bestellung der anderen erhielt, bewertete die Verletzung als geringes Risiko, weil nur zwei Personen betroffen waren und keine besonderen Datenkategorien im Spiel waren, nicht weil eine Verwechslung grundsätzlich harmlos ist. Eine falsche Zusammenführung, die in der Prüf-Warteschlange erkannt und zurückgenommen wird, bevor irgendeine Entscheidung auf den vermischten Daten beruhte, trägt ein anderes Risiko als eine, die bis zu einer Kreditentscheidung oder einem an die falsche Adresse verschickten Brief gelangt ist. Die Dokumentation muss zeigen, was tatsächlich geschehen ist. Jeder Einzelfall hängt von seinen eigenen Tatsachen ab, und die Entscheidung darüber trifft der betriebliche Datenschutzbeauftragte oder die Rechtsabteilung der Bank, keine allgemeine Regel.
Neue Beiträge zu Entity Resolution, Identitätsdaten und KI. Kein Spam, Abmeldung jederzeit möglich.
Was muss Erklärbarkeit bedeuten, wenn eine Aufsichtsbehörde fragt, warum zwei Datensätze zusammengeführt wurden?
“Modell-Konfidenz 0,91, Schwellenwert 0,90” beantwortet eine andere Frage als die, die eine Aufsichtsbehörde oder ein Auskunftsersuchen tatsächlich stellt. Der Wert bestätigt lediglich, dass das System sich für eine Zusammenführung entschieden hat. Er sagt nicht, warum. Eine Zahl neben einem Schwellenwert gehört nicht in eine Meldebewertung, weil sie nicht zeigt, welche Felder übereinstimmten, welche nicht, oder welche Regel ausschlaggebend war.
Die Dokumentation, die beantwortet, warum zwei Datensätze zusammengeführt wurden, muss auf die Regel verweisen, nicht auf den Wert. Unser früherer Beitrag zu Konfidenzbändern und Audit-Trails behandelt die Seite des Werts; was für eine Meldebewertung zählt, liegt darunter. Jede Verknüpfung in unserem Entitätsgraphen wird als Kante zwischen zwei Datensätzen plus der Kennung der Regel gespeichert, die sie erzeugt hat, sodass die Regel Teil der Daten selbst ist, kein separates Protokoll, das vom Datensatz abweichen könnte. Regeländerungen werden versioniert, sodass eine Bank einer Aufsichtsbehörde zeigen kann, welche Regelversion bei einer früheren Zusammenführung aktiv war, nicht nur warum die heutige Zusammenführung erfolgte.
Konsistenzregeln fügen eine Ebene hinzu, die ein Wert allein nicht zeigen kann. Eine entitätsweite Invariante, etwa ein Geburtsdatum, das über alle Datensätze hinweg übereinstimmen muss, blockiert einen Treffer, wie stark die übrigen Belege auch sein mögen. Zwei Datensätze mit 92 Prozent Namensübereinstimmung und gemeinsamer Adresse werden trotzdem nicht zusammengeführt, wenn die Geburtsdaten widersprechen, weil die Invariante zuerst geprüft wird. Eine Aufsichtsbehörde, die eine Beschwerde über eine falsche oder eine verpasste Zusammenführung liest, sieht diese konkrete Regel, nicht nur einen Prozentwert.
Wie verändert eine Sachbearbeiter-Prüfung, was dokumentiert wird?
Banken beschreiben unabhängig voneinander dieselbe Anforderung: automatische Zusammenführung oberhalb eines Konfidenz-Schwellenwerts, automatische Ablehnung unterhalb eines niedrigeren, und eine Sachbearbeiterin oder ein Sachbearbeiter, die oder der alles dazwischen prüft, wobei jede Entscheidung protokolliert und umkehrbar ist. In diesem mittleren Bereich entsteht der Großteil der Dokumentationsarbeit für die Prüfung einer falschen Zusammenführung, weil eine Person und keine Regel die endgültige Entscheidung getroffen hat.
Ein durchgerechnetes Beispiel aus dieser Warteschlange: Zwei Datensätze erreichen einen Ähnlichkeitswert von 0,71, unterhalb des Schwellenwerts 0,85 für die automatische Zusammenführung und oberhalb des Schwellenwerts 0,55 für die automatische Ablehnung. Nachname und Adresse stimmen nach der Normalisierung überein. Bei einem Datensatz fehlt das Geburtsdatum, sodass die übliche Konsistenzprüfung dieses Feld weder bestätigen noch ausschließen kann. Die E-Mail-Adressen der beiden Datensätze wurden elf Jahre auseinander angelegt. Eine Sachbearbeiterin entscheidet: zusammenführen, getrennt halten oder eskalieren, und diese Entscheidung mit ihrer Begründung ist es, was eine Bank dokumentieren muss, nicht nur der Wert, der das Paar in die Warteschlange gebracht hat.
Umkehrbarkeit ist ebenso wichtig wie die ursprüngliche Entscheidung. Zusammenführen, Trennen und Löschen sind in unserem Modell gleichrangige Vorgänge: Eine Entität kann sich wieder aufteilen, und wird ein Datensatz unter derselben Quellkennung erneut eingereicht, aktualisiert er den bestehenden Datensatz, statt eine zweite, mehrdeutige Kopie zu erzeugen. Eine Bank, die zeigen kann, dass eine Zusammenführung innerhalb der eigenen Prüf-Phase erkannt und zurückgenommen wurde, hat gegenüber einer Aufsichtsbehörde ein anderes Dokument vorzulegen als eine Bank, die den Fehler erst entdeckt, nachdem eine nachgelagerte Entscheidung bereits auf dem vermischten Datensatz beruhte.
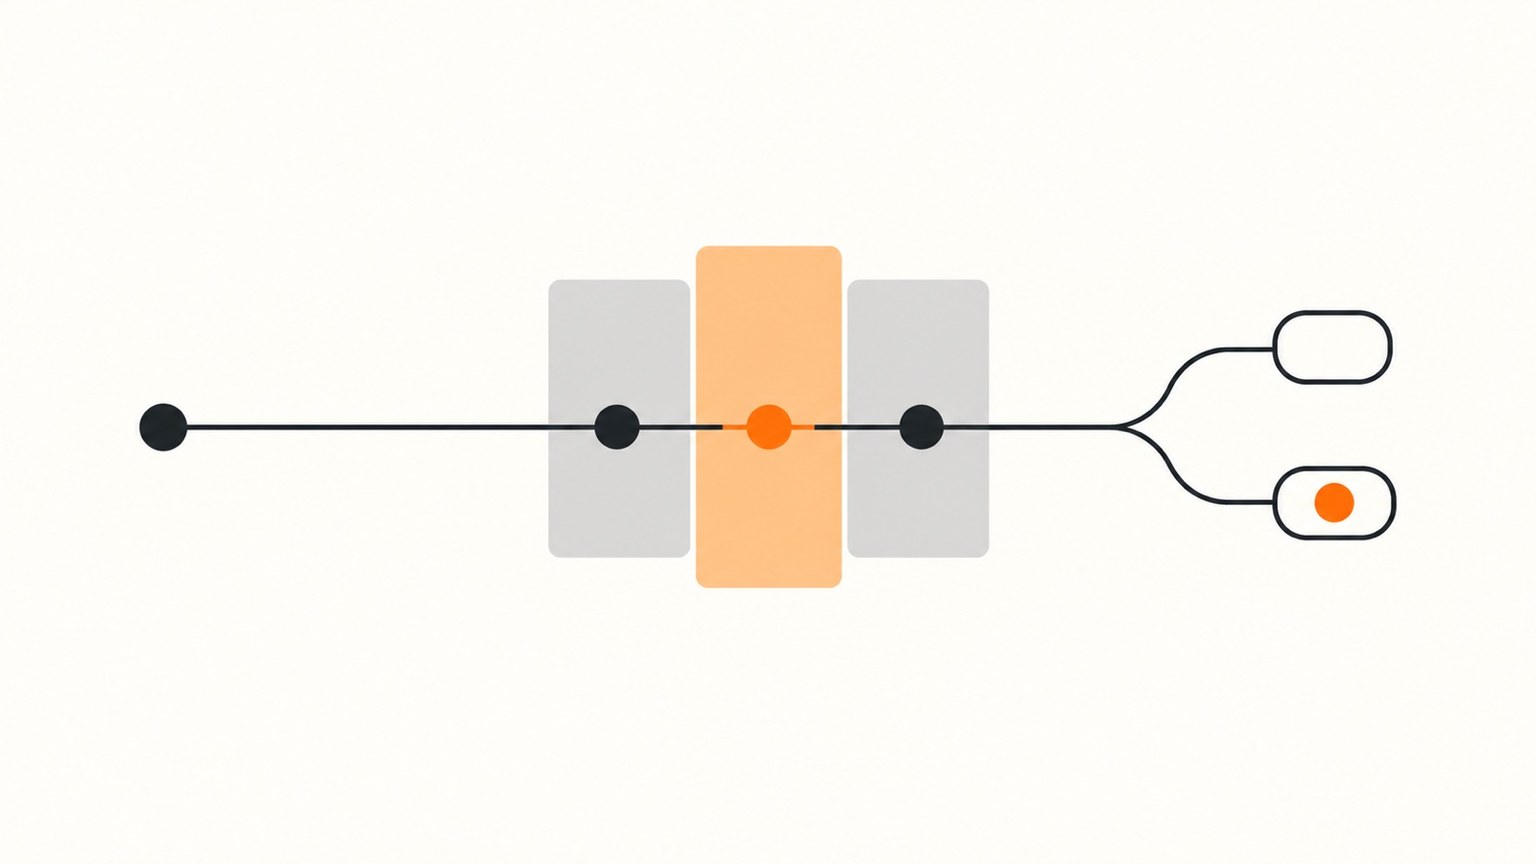
Ein vorgeschlagener Treffer durchläuft die Bereiche automatische Zusammenführung, Sachbearbeiter-Prüfung oder automatische Ablehnung, bevor beide Ergebnisse für eine Meldebewertung dokumentiert werden.
Wo passt Tilores hier hinein?
Wir sind die Matching-Engine und der Audit-Trail hinter dieser Entscheidung, kein DSGVO-Compliance-Dienst und keine Rechtsberatung. Was wir bereitstellen: Jede Abfrage, jeder Export und jede Löschung aufgelöster Daten wird protokolliert, sodass eine Bank nachvollziehen kann, wer wann eine zusammengeführte Entität gesehen hat; jede Zusammenführung ist mit der Regel verknüpft, die sie erzeugt hat, nicht nur mit einem Wert; und Zusammenführungen, Trennungen und Regeländerungen werden versioniert, sodass der Zustand der Matching-Logik zum Zeitpunkt einer früheren Entscheidung rekonstruiert werden kann, nicht aus der Erinnerung zusammengesetzt werden muss.
Was eine Bank weiterhin selbst leisten muss: die eigene Risikobewertung nach Art. 33 für jede falsche Zusammenführung, die Entscheidung, ob die Schwelle “hohes Risiko” nach Art. 34 DSGVO für eine direkte Benachrichtigung der Kundin oder des Kunden erreicht ist, und die Dokumentation innerhalb des eigenen Records-Management-Prozesses. Diese rechtliche Bewertung treffen wir nicht, und eine Bank sollte ein Audit-Protokoll eines Anbieters nicht als Ersatz für die eigene Compliance-Freigabe behandeln.
Der faire Vergleich ist der mit dem, was eine Bank sonst selbst bauen oder einkaufen müsste, um dieselbe Dokumentation zu erhalten.
| Ansatz | Wie er einer Aufsichtsbehörde eine Zusammenführung erklärt | Was die Bank weiterhin selbst trägt |
|---|---|---|
| Hausinterner Matcher auf vorhandenen Werkzeugen | Meist ein Ähnlichkeitswert und die verglichenen Felder; selten eine gespeicherte Regel-ID oder eine versionierte Regelhistorie | Den Audit-Trail, die Konsistenzregel-Logik und die Prüf-Warteschlange von Grund auf selbst aufzubauen und zu pflegen |
| Machine-Learning-Matching auf einer allgemeinen Datenplattform | Ein Modell-Konfidenzwert, der die Entscheidung lediglich wiedergibt; eine einzelne Zusammenführung lässt sich nur nachträglich durch die Modellinterna zurückverfolgen | Eine eigene Audit-, Konsistenzregel- und Umkehrbarkeits-Schicht, getrennt vom Matching-Modell selbst aufgebaut |
| Vollständige Master-Data-Management-Suite | Oft stark im Governance-Workflow, aber für ein Programm bepreist und zugeschnitten, das größer ist als das reine Matching-Problem der meisten Banken | Eine Lizenz und Implementierung, die für eine größere Plattform ausgelegt ist, als das Matching-Problem allein erfordert |
| Tilores | Regel-ID an jeder Kante, versionierte Regeländerungen, protokollierte Abfragen und Exporte, umkehrbares Zusammenführen und Trennen | Die eigene Risikobewertung nach Art. 33 und 34 DSGVO und die regulatorische Freigabe; wir dokumentieren den Mechanismus, die Bank trägt die rechtliche Schlussfolgerung |
Testen Sie das Verhalten von Regel-ID und Versionierung an eigenen Daten in Tilores Studio, im lokalen Modus kostenlos für bis zu 100.000 Datensätze, ohne dass Daten die eigene Maschine verlassen, bevor Sie entscheiden, was sich dadurch an der eigenen Dokumentation falscher Zusammenführungen ändert.
Was sollte eine Bank nach der Prüfung einer falschen Zusammenführung dokumentieren?
Ob die abschließende Bewertung “melden” oder “keine Maßnahme erforderlich” lautet: Dieselbe zugrunde liegende Aufzeichnung stützt beide Ergebnisse, wenn sie jedes Mal auf dieselbe Weise geführt wird.
- Die Regel festhalten, nicht nur den Wert. Die Regel-ID oder Modellversion protokollieren, die die Zusammenführung erzeugt hat, nicht nur einen Ähnlichkeitswert.
- Festhalten, was übereinstimmte und was nicht. Die genauen Felder erfassen, die übereinstimmten und abwichen, einschließlich jeder geprüften Konsistenzregel-Invariante.
- Festhalten, wer auf die zusammengeführte Entität zugegriffen hat. Protokollieren, wer oder was während des Zeitraums zwischen der falschen Zusammenführung und ihrer Korrektur auf die Entität zugegriffen hat und zu welchem Zweck.
- Die Entscheidung und Begründung der Sachbearbeiterin festhalten. Lag der Treffer im Bereich der menschlichen Prüfung statt im automatischen Bereich, die Entscheidung und die angegebene Begründung aufbewahren.
- Die Risikobewertung nach Art. 33 Abs. 1 DSGVO festhalten. Wahrscheinlichkeit und Schwere des Risikos für die betroffenen Personen sowie die Begründung für oder gegen eine Meldung schriftlich festhalten.
- Die Abhilfemaßnahme festhalten. Vermerken, wann die Entität wieder aufgeteilt wurde, und bestätigen, dass beide Originaldatensätze unverändert erhalten blieben.
Eine Bank, die diese Aufzeichnung für jede falsche Zusammenführung führt, nicht nur für jene, nach denen eine Aufsichtsbehörde später fragt, macht aus der Dokumentationspflicht nach Art. 33 Abs. 5 DSGVO eine ständige Akte, die ein Compliance-Team auf Anfrage vorlegen kann, ob die Entität der UK GDPR, der DSGVO oder, für eine in Deutschland geregelte Einheit, dem Meldeverfahren der BfDI unterliegt.
Häufig gestellte Fragen
Zählt ein verpasster Treffer genauso als DSGVO-Verletzung wie eine falsche Zusammenführung?
Nein. Ein verpasster Treffer lässt zwei Datensätze derselben Person unverbunden, sodass die Daten, die jede Person beschreiben, bei dieser Person bleiben. Eine falsche Zusammenführung legt die Daten einer Person in den Datensatz einer anderen Person, weshalb der DSGVO-Test für unbeabsichtigte Veränderung, Offenlegung oder Zugriff hier anders greift.
Muss jede falsche Kundenzusammenführung einer Datenschutzbehörde gemeldet werden?
Nein. Der Test der DSGVO ist risikobasiert. Art. 33 Abs. 1 verlangt eine Meldung, es sei denn, die Verletzung führt voraussichtlich nicht zu einem Risiko für die Rechte und Freiheiten natürlicher Personen, und auch nach Auffassung der britischen Aufsichtsbehörde ICO muss nicht jeder Vorfall gemeldet werden. Eine Zusammenführung, die erkannt und zurückgenommen wird, bevor eine Entscheidung auf den vermischten Daten beruhte, trägt ein anderes Risiko als eine, die bis zu einer Kreditentscheidung oder einem Brief an die falsche Adresse gelangt ist.
Was unterscheidet eine Vertraulichkeitsverletzung von einer Integritätsverletzung bei einer falschen Zusammenführung?
Ein zusammengeführter Datensatz, der Angaben enthält, die für die Person, unter der er geführt wird, nicht zutreffen, ist eine Integritätsverletzung, eine unbefugte oder unbeabsichtigte Veränderung nach der Definition des Europäischen Datenschutzausschusses. Wer die zusammengeführte Entität während des Fehlerfensters liest, prüft oder nutzt, ist zugleich einer Vertraulichkeitsverletzung ausgesetzt, einer unbefugten oder unbeabsichtigten Offenlegung von beziehungsweise einem unbefugten Zugang zu den Daten einer anderen Person. Eine einzelne falsche Zusammenführung ist meist beides zugleich.
Entscheidet Tilores, ob eine falsche Zusammenführung gemeldet werden muss?
Nein. Wir stellen den Audit-Trail, die Regel-ID hinter jeder Zusammenführung und den umkehrbaren Mechanismus zum Zusammenführen und Trennen bereit, den eine Bank für die eigene Bewertung nach Art. 33 und 34 DSGVO benötigt. Die Risikobewertung und die Entscheidung über eine Meldung bleiben bei der Datenschutzfunktion der Bank selbst.
Wie lässt sich am schnellsten feststellen, ob eine Zusammenführung ein hohes Risiko nach Art. 34 DSGVO darstellt und nicht nur meldepflichtig nach Art. 33 ist?
Prüfen Sie, wofür der zusammengeführte Datensatz während des Fehlerfensters genutzt wurde, nicht nur, wie er entstanden ist. Die Schwelle “hohes Risiko” in Art. 34 betrifft die Folgen für die betroffene Person, eine abgelehnte Antragstellung, ein falsch zugeordnetes Risikokennzeichen oder eine Offenlegung an Dritte, sodass das Protokoll der Sachbearbeiterin darüber, wer wann und zu welchem Zweck auf die Entität zugegriffen hat, diese Frage beantwortet, nicht der Ähnlichkeitswert, der die Zusammenführung ausgelöst hat.
Quellen
- Tilores Data Compliance and Security, Tilores.
- Erklärbare Entity Resolution: Konfidenzwerte, Match-Schwellen und Audit-Trails (2026), Tilores.
- Entity Resolution Proof of Concept: 7 PoC-Inputs für Banken im Jahr 2026, Tilores.
- DSGVO, Art. 4, 5, 16, 33 und 34: Begriffsbestimmungen, Grundsätze, Recht auf Berichtigung und Meldepflichten, EUR-Lex.
- UK GDPR, Article 4: Definitions, legislation.gov.uk.
- UK GDPR, Article 5: Principles Relating to Processing of Personal Data, legislation.gov.uk.
- UK GDPR, Article 16: Right to Rectification, legislation.gov.uk.
- Personal Data Breach Assessment, Information Commissioner’s Office.
- Right to Rectification, Information Commissioner’s Office.
- Guidelines 9/2022 on Personal Data Breach Notification Under GDPR, Version 2.0, European Data Protection Board.
- Guidelines 01/2021 on Examples Regarding Personal Data Breach Notification, Version 2.0, European Data Protection Board.
- Informationen zur Meldung eines Datenschutzverstoßes (Art. 33 DSGVO), Bundesbeauftragter für den Datenschutz und die Informationsfreiheit.
- Politically Exposed Persons Dataset, OpenSanctions.
Sehen Sie, was aufgelöste Entitätsdaten für Ihr Unternehmen — und Ihre KI — leisten.