Braucht eine Bank 2026 eine DSFA vor einem Entity-Resolution-Test? Was der Datenschutzbeauftragte festhalten muss

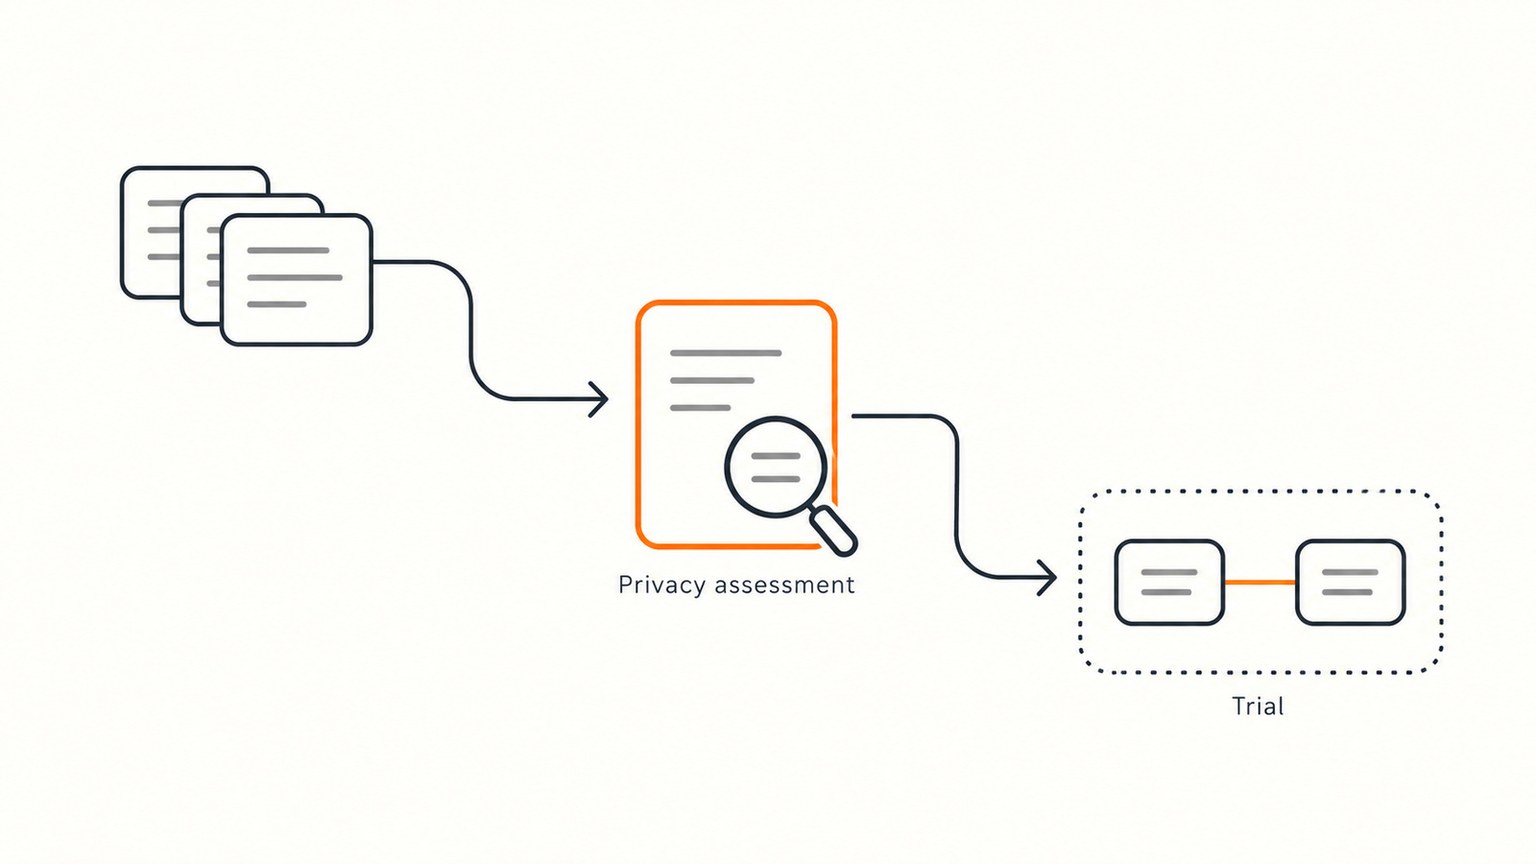
Kurzfassung: Für einen britischen Banktest mit personenbezogenen Daten aus mehreren Quellen verlangt die ICO-Liste eine DSFA. EU-Banken prüfen Artikel 35, die Liste ihrer Aufsicht und konkrete Risiken. Bei einem Tilores-Test erläutern wir Normalisierung, Speicherung, Verknüpfungen und Zugriff. Die Bank hält Bewertung, Rat des Datenschutzbeauftragten und Änderungen durch den Produktivbetrieb vor Verarbeitungsbeginn fest.
Demo buchen · Tilores Studio kostenlos testen
Auf dieser Seite
- Zählt schon der Test, bevor etwas produktiv läuft?
- Welche Prüfkriterien berührt der Kundenabgleich?
- Was muss die Beschreibung über die Matching-Engine festhalten?
- Was ändert sich zwischen Test und Produktivbetrieb?
- Wer hält die Entscheidung vor Erstellung des Extrakts fest?
- Weitere Fragen zur DSFA vor dem Test
- Quellen
Der bezahlte PoC soll nächste Woche beginnen. Der Einkauf hat die Vertraulichkeitsvereinbarung, das Datenteam einen fertigen Extrakt, und der Datenschutzbeauftragte soll unterschreiben. Die Entscheidung reicht über den Speicherort hinaus. Beim Matching entstehen Verknüpfungen zwischen personenbezogenen Datensätzen. Dafür müssen Zweck und Schutzmaßnahmen feststehen.
Wartet die Bank bis zum Produktivbetrieb, bleibt die erste Nutzung der Kundendaten außerhalb der Bewertung. Werden dagegen alle Demonstrationen gleich eingeordnet, verschwindet der Unterschied zwischen synthetischen Beispielen und einem Test mit echten Kundendaten. Der hilfreiche Ausgangspunkt ist ein klar begrenzter Verarbeitungsvorgang.
Halten Sie diese Grenze schriftlich fest, bevor Daten fließen. Prüfen Sie vor dem Produktivbetrieb die Änderungen und insbesondere, wer die Ergebnisse für welche Entscheidungen nutzt.
Zählt schon der Test, bevor etwas produktiv läuft?
Ja. Ein Test mit identifizierbaren Kundendatensätzen verarbeitet bereits personenbezogene Daten. Eine erforderliche Datenschutz-Folgenabschätzung (DSFA) muss vor Beginn dieser Verarbeitung vorliegen. Die Bezeichnung als Produktivbetrieb entscheidet darüber nicht. Das ergibt sich für Großbritannien aus Artikel 35 UK GDPR; für EU-Verantwortliche beschreibt der Europäische Datenschutzausschuss (EDSA) die Pflicht zur vorherigen DSFA.
Für eine britische Bank nennt die veröffentlichte Muss-Liste des ICO das Zusammenführen, Vergleichen oder Abgleichen personenbezogener Daten aus mehreren Quellen. Dieser Eintrag enthält keine zusätzliche Bedingung, nach der ein weiterer Indikator vorliegen muss. Ein Test, der Kundendateien aus Kernbankensystem, Kartensystem und CRM verknüpft, entspricht dieser Beschreibung. Die Bezeichnung als Proof of Concept ändert die Verarbeitung nicht.
Was gilt für EU-Banken?
Für eine EU-Bank sind Artikel 35 und die Liste der zuständigen Aufsicht zu prüfen. Die Europäische Kommission nennt den Abgleich von Bankkunden mit einer Kreditauskunftei als Beispiel für eine erforderliche DSFA. Das begründet eine sorgfältige Prüfung des Bankanwendungsfalls. Daraus folgt keine pauschale Einordnung jedes Entity-Resolution-Experiments.
Eine synthetische Demonstration ohne personenbezogene Daten ist eine andere Ausgangslage, wenn der geplante Test mit Kundendaten noch nicht freigegeben werden kann. Sie erprobt die Mechanik, ersetzt aber die Prüfung für echte Kundenbestände nicht. Wir empfehlen, diese Prüfung vor Erstellung des Extrakts abzuschließen. So erfasst die Entscheidung auch Vorbereitung, Speicherung und Anbieterzugriff.
Welche Prüfkriterien berührt der Kundenabgleich?
Beim Kundenabgleich sollten Sie die Verknüpfung von Datenbeständen, höchstpersönliche Informationen und den Umfang der Verarbeitung dokumentiert prüfen. Ordnen Sie jedes Kriterium dem tatsächlichen Test zu. Der Name der Software liefert diese Einordnung nicht.
Der EDSA hat die DSFA-Leitlinien der Artikel-29-Gruppe bestätigt, bekannt als WP248 rev.01. Das dortige Beispiel zum Datenabgleich umfasst unterschiedliche Zwecke oder Verantwortliche und eine Nutzung jenseits der vernünftigen Erwartungen der Betroffenen. Bei höchstpersönlichen Informationen nennen die Leitlinien auch Finanzdaten, die für Zahlungsbetrug nutzbar sind. Diese Einschränkungen gehören in die Vorabprüfung.
- Verknüpfung von Datenbeständen: Benennen Sie Quellen, ursprüngliche Zwecke und die vernünftigen Erwartungen der Kunden an die geplante Kombination.
- Höchstpersönliche Informationen: Unterscheiden Sie gewöhnliche Identifikatoren, Finanzinformationen, besondere Datenkategorien und Daten über Straftaten. Das sind rechtlich unterschiedliche Kategorien.
- Umfang: Halten Sie Personen, Datenfelder, Dauer und geografische Reichweite fest. Der prozentuale Anteil einer Stichprobe am Gesamtbestand beschreibt diese Merkmale nicht vollständig.
- Folgen: Bleiben Ergebnisse in einer isolierten Auswertung, oder beeinflussen sie Kreditzugang, Dienstleistungen oder eine Prüfwarteschlange?
Nach der Erläuterung des ICO sprechen zwei Indikatoren meist für eine DSFA; auch einer kann ausreichen. Das ist eine Orientierung für die Vorabprüfung und keine Befreiung nach einem Punktesystem. WP248 legt keine allgemeine Datensatzzahl als Schwelle fest.
Kann eine deutsche Bank den britischen Eintrag unverändert anwenden?
Nein. Eine deutsche Bank muss die für sie geltende Liste ihrer zuständigen Aufsicht und den EU-Rahmen prüfen. Nummer 10 der DSK-Liste für den nichtöffentlichen Bereich beschreibt die Zusammenführung von Daten unter mehreren kumulativen Bedingungen. Dazu gehören Umfang, Zweck, für Betroffene nicht nachvollziehbare Algorithmen und das Entdecken unbekannter Zusammenhänge für nicht vorab bestimmte Zwecke. Ein gewöhnlicher Dublettenabgleich erfüllt diesen Eintrag nicht allein deshalb, weil Daten zusammengeführt werden.
Am 23. Oktober 2026 kennzeichnet das ICO seine DSFA-Hinweise wegen des Data (Use and Access) Act als in Überarbeitung. Bewahren Sie Datum und Fassung der verwendeten britischen Liste auf und prüfen Sie diese vor Testbeginn erneut. Aus dem britischen Eintrag darf keine unbelegte Aussage über die Rechtspflicht einer deutschen Bank werden.
Neue Beiträge zu Entity Resolution, Identitätsdaten und KI. Kein Spam, Abmeldung jederzeit möglich.
Was muss die Beschreibung über die Matching-Engine festhalten?
Die Beschreibung muss den Weg der Kundendatensätze durch das geplante System abbilden: Kopien, Veränderungen, Verknüpfungen, Zugriffe und Löschung. Ein Ablaufbild, das beim verschlüsselten Upload endet, lässt den Großteil des Tests offen.
Was sollte Tilores im Test nachweisen?
Bei einem Test mit Tilores normalisieren und speichern wir die Daten und bewahren die Originalwerte auf. Dokumentieren Sie ursprüngliche Felder, standardisierte Vergleichswerte, erzeugte Verknüpfungen und die Personen, die resultierende Entities einsehen dürfen. Wir können die Engine im eigenen AWS-Konto der Bank betreiben. Die Verarbeitung und ihre Zugriffsregeln bleiben trotzdem zu beschreiben.
Wir halten die Regelkennung jeder Verknüpfung fest. Über unsere GraphQL-Operationen lassen sich Verknüpfungen und Datensätze entfernen. Damit lässt sich ein konkreter Ablauf testen: einen falschen Match trennen, den verbleibenden Bestand prüfen und die Auswirkungen auf Exporte feststellen. Unser SOC-2-Type-I-Audit und unsere Sicherheitskontrollen liefern ergänzende Nachweise (englische Quelle). Zweck, Rechtsgrundlage und Bewertung der Bank brauchen weiterhin einen eigenen Eintrag.
Lassen Sie uns das konfigurierte Eingabeschema, Originalwerte und normalisierte Werte, eine verknüpfte Entity und die Korrektur einer falschen Verknüpfung zeigen. Unsere Zugriffskontrollen können konfigurierte GraphQL-Felder und Objekte über zugewiesene Berechtigungen schützen (englische Dokumentation). Die Bank legt diese Rechte, Anbieterzugriffe und nachgelagerte Kopien fest und prüft sie. Unsere Demonstration liefert Nachweise für die Bewertung. Sie genehmigt den Test nicht.
- Welche Personen, technischen Konten und Supportkräfte dürfen Eingaben, verknüpfte Entities, Exporte und Protokolle lesen?
- Welche Kopien bleiben nach Berichtigung oder Löschung bestehen, auch in Prüfdateien und Sicherungen?
- Kann die Bank die Regel und die Belege hinter einer vorgeschlagenen Verknüpfung einsehen?
- Gelangen Testergebnisse in einen operativen Kundenprozess?
Unser PoC-Datenpaket behandelt repräsentative Eingaben; die DSFA hält fest, weshalb diese Eingaben und ihre Verwendung erforderlich sind. Sicherheitsunterlagen eines Anbieters oder das freiwillige NIST Privacy Framework unterstützen das Risikomanagement. Das NIST-Rahmenwerk hat jedoch keine Gesetzeskraft und entscheidet nicht über das Ergebnis der Prüfung nach Artikel 35.
Was ändert sich zwischen Test und Produktivbetrieb?
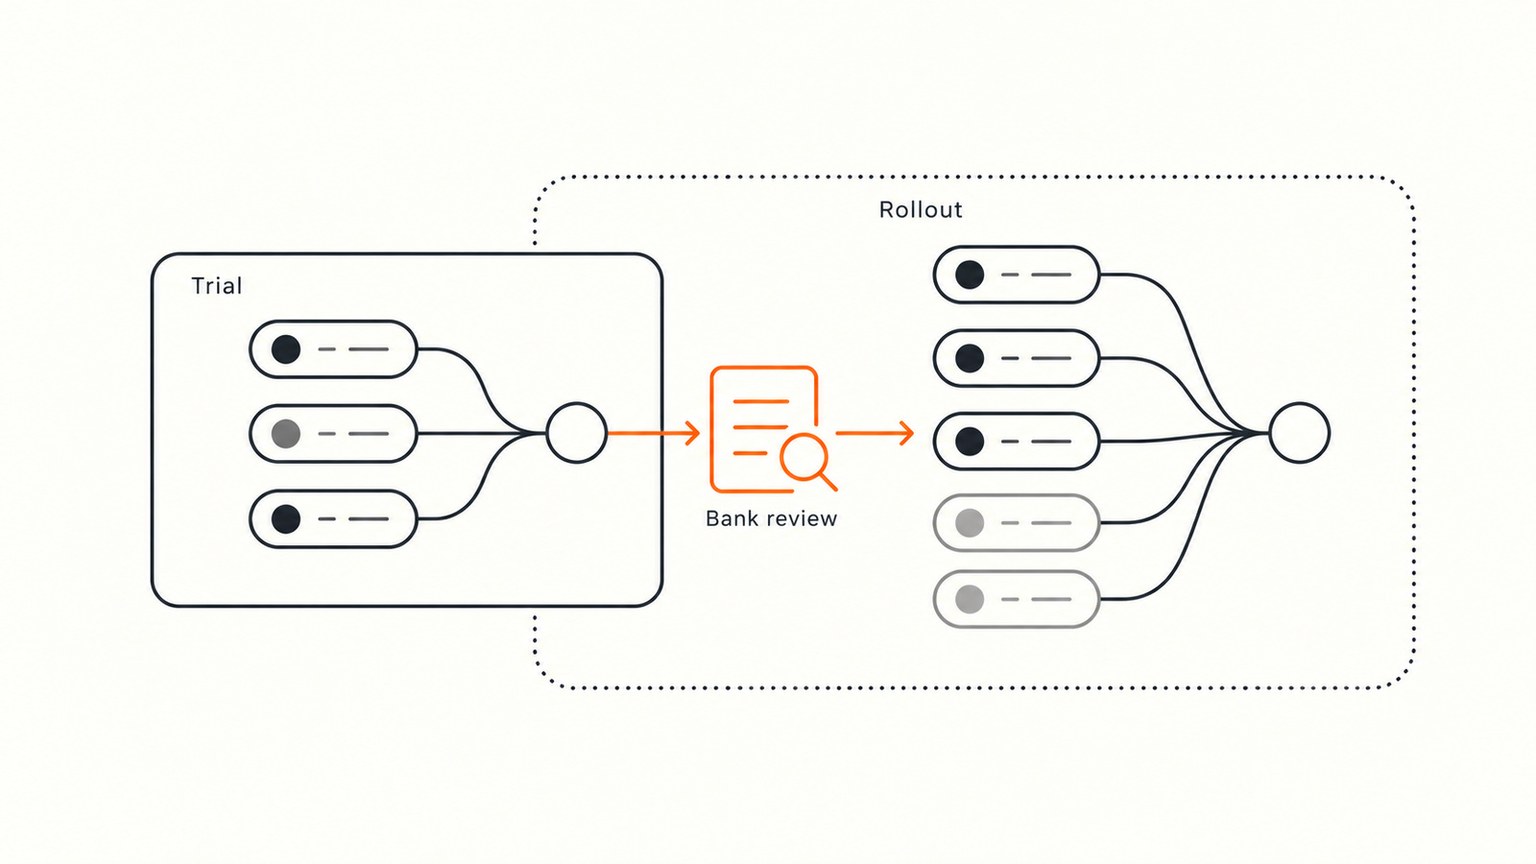
Der Produktivbetrieb verändert die Bewertung, wenn sich Verarbeitung oder Risiken ändern. Halten Sie eine datierte Testentscheidung und eine datierte Prüfung des Produktivbetriebs in einem versionierten Dokument fest. Getrennte, miteinander verknüpfte Bewertungen sind ebenfalls möglich, wenn die jeweiligen Anwendungsbereiche dies erfordern.
Ein Rechenbeispiel zur Planung: Der Test umfasst je einen Datensatz pro Person aus drei Quellen für 20.000 Personen. Das sind 20.000 × 3 = 60.000 Datensätze. Bei 200.000 Personen und fünf Quellen entstehen unter derselben Annahme 1.000.000 Datensätze. Diese Planungsannahmen verdeutlichen die Änderung des Umfangs. Sie definieren keine umfangreiche Verarbeitung im rechtlichen Sinn. Zusätzliche Quellen und operative Empfänger sind neben der Rechnung zu berücksichtigen.
Test und Produktivbetrieb: getrennt festzuhaltende Einträge
| Eintrag | Test | Prüfung des Produktivbetriebs |
|---|---|---|
| Zweck und Umfang | Matching-Frage, Quellextrakte, Felder, Personen und ausgeschlossene Nutzungen benennen. | Neue Quellen, Kunden, Länder und operative Zwecke bestimmen. |
| Erforderlichkeit und Verhältnismäßigkeit | Bedarf an echten Daten und jedem Feld begründen; zuerst eine synthetische Demonstration erwägen. | Rechtsgrundlage, Datenschutzhinweise, Datenminimierung und Zugriffe für erweiterte Zwecke erneut prüfen. |
| Verarbeitung und Empfänger | Normalisierung, gespeicherte Datensätze, Verknüpfungen, Prüfer, Anbieterzugriffe und Exporte abbilden. | Laufende Datenzufuhr, technische Konten, Supportzugriffe, Auftragsverarbeiter und etwaige Übermittlungen ergänzen. |
| Risiken für Personen | Falsche und übersehene Verknüpfungen, unangemessene Zugriffe und unerwartete Kombinationen bewerten. | Folgen in angeschlossenen Prozessen prüfen, etwa bei Sanktionen, PEP und Adverse Media, soweit im Umfang enthalten. |
| Schutzmaßnahmen und Belege | Beschränkte Zugriffe, Erklärung, Berichtigung, Trennung falscher Matches und Löschung testen. | Überwachung, Vorfallbehandlung, Prüfverantwortung und Nachweise fortbestehender Wirksamkeit zuordnen. |
| Aufbewahrung und Beendigung | Enddatum und Behandlung von Eingabe-, Ergebnis-, Prüf- und Protokollkopien bestimmen. | Laufende Fristen, Weitergabe von Löschungen, Umgang mit Sicherungen und Beendigung regeln. |
| Entscheidung und Überprüfung | Gründe, Rat des Datenschutzbeauftragten, Restrisiken, Bedingungen und verantwortliche Person festhalten. | Änderungen, offene Aufgaben, Konsultationsbedarf und nächsten Prüfanlass dokumentieren. |
Diese Struktur ist eine Arbeitshilfe und kein amtliches Formular. Artikel 35 Absatz 7 nennt die Kernthemen. Die PIA-Methodik der CNIL bietet einen praktischen Aufbau aus Kontext, Grundsätzen, Risiken und Freigabe. Ein Test ohne Rückschreiben und ein System mit Ergebnissen für Kreditentscheidungen haben unterschiedliche Folgen. Diese sind auch bei unveränderter Matching-Konfiguration festzuhalten.
Wer hält die Entscheidung vor Erstellung des Extrakts fest?
Die Bank bleibt für die DSFA verantwortlich. Ihr Datenschutzbeauftragter berät und überwacht die Bewertung. Nach dem DSFA-Verfahren des ICO sind dieser Rat und die Gründe für eine abweichende Entscheidung festzuhalten. Die Unterschrift eines Anbieters ersetzt die Verantwortung der Bank nicht.
Bewahren Sie die Entscheidung zusammen mit Verarbeitungsbeschreibung, Erforderlichkeitsprüfung, Risiken und Maßnahmen auf. Benennen Sie für jede offene Aufgabe eine verantwortliche Person und den Nachweis ihrer Erledigung. Berücksichtigen Sie die Ansichten Betroffener oder ihrer Vertreter, soweit angemessen, und dokumentieren Sie die Entscheidung über deren Einbeziehung. Ergibt die Vorabprüfung, dass keine DSFA nötig ist, bewahren Sie die tragenden Tatsachen und Gründe auf.
Wann muss die Aufsicht einbezogen werden?
Lässt sich ein hohes Restrisiko nicht reduzieren, verlangt das ICO eine vorherige Konsultation, bevor diese Verarbeitung beginnt. Der EDSA beschreibt die entsprechende Konsultationspflicht für die EU. Der gewöhnliche Abschluss einer DSFA verpflichtet nicht automatisch dazu, jede Bewertung bei einer Aufsicht einzureichen.
Vor Freigabe des Extrakts sollten die benannten Quellen und Felder, der Zugriffsplan, ein Berichtigungs- und Löschtest sowie die Grenzen der Ergebnisnutzung vorliegen. Machen Sie bei einem Tilores-Test den vereinbarten Umfang zur Abnahmegrundlage für unsere Engine-Demonstration. Kann die zuständige Person nicht beschreiben, wer die verknüpften Datensätze sieht und wohin Ergebnisse gelangen, ist der Testumfang noch unvollständig.
Weitere Fragen zur DSFA vor dem Test
Entfällt die DSFA bei einer kleinen Stichprobe?
Eine kleine Stichprobe hebt die DSFA-Pflicht nicht von selbst auf. Dokumentieren Sie Personen, Felder, Dauer, Kontext und mögliche Schäden und prüfen Sie einen einschlägigen Eintrag der Muss-Liste. Der britische Eintrag zum Datenabgleich nennt keine Mindestzahl an Datensätzen.
Vermeidet der Betrieb im eigenen Cloud-Konto eine DSFA?
Das eigene Cloud-Konto der Bank beseitigt weder die Verarbeitung noch die Vorabprüfung. Unser Betrieb im AWS-Konto der Bank kann eine Anforderung an Zugriff oder Standort erfüllen. Die Zusammenführung von Kundendatensätzen braucht weiterhin eine eigene Bewertung.
Brauchen Test und Produktivbetrieb zwei getrennte DSFA-Dokumente?
Test und Produktivbetrieb erfordern nicht automatisch zwei getrennte Dokumente. Eine bestehende Bewertung kann ähnliche Verarbeitungen und Risiken abdecken, muss die geplante Nutzung aber zutreffend erfassen. Halten Sie eine Überprüfung fest, wenn sich Umfang oder Risiko ändern. Ein unveränderter Titel auf einer alten Datei belegt dies nicht.
Kann der Anbieter die DSFA der Bank erstellen und freigeben?
Ein Anbieter kann Informationen liefern und an der Bewertung mitarbeiten. Die Verantwortung bleibt bei der Bank. Wir erläutern unsere Verarbeitung, Kontrollen und Verknüpfungsnachweise. Die Bank hält den Rat ihres Datenschutzbeauftragten, ihre verantwortliche Entscheidung und eine erforderliche Konsultation vor Beginn der betreffenden Verarbeitung fest.
Quellen
- UK GDPR, Article 35, UK legislation
- Data protection impact assessment, European Data Protection Board
- Examples of processing likely to result in high risk, ICO
- When do we need to do a DPIA?, ICO
- How do we do a DPIA?, ICO
- Do we need to consult the ICO?, ICO
- Guidelines on Data Protection Impact Assessment, WP248 rev.01, WP29
- Endorsed WP29 Guidelines, European Data Protection Board
- Liste der Verarbeitungstätigkeiten, für die eine DSFA durchzuführen ist, DSK
- Obligations: Data Protection Impact Assessment, European Commission
- PIA, methodology, February 2018 edition, CNIL
- Privacy Framework, NIST
- Deployment-Optionen, Tilores
- Data Privacy & Security, Tilores
- API Reference, Tilores
- Entity Resolution Proof of Concept: 7 PoC-Inputs für Banken im Jahr 2026, Tilores
- Entity Resolution, Explained, Schmitdy Gadget, full film Allgemeine Einführung; für aktuelle Produktfunktionen gilt die API-Referenz.
Sehen Sie, was aufgelöste Entitätsdaten für Ihr Unternehmen — und Ihre KI — leisten.