Wie beantwortet eine Bank 2026 ein Auskunftsersuchen, wenn ein Kunde in fünf Systemen steckt?

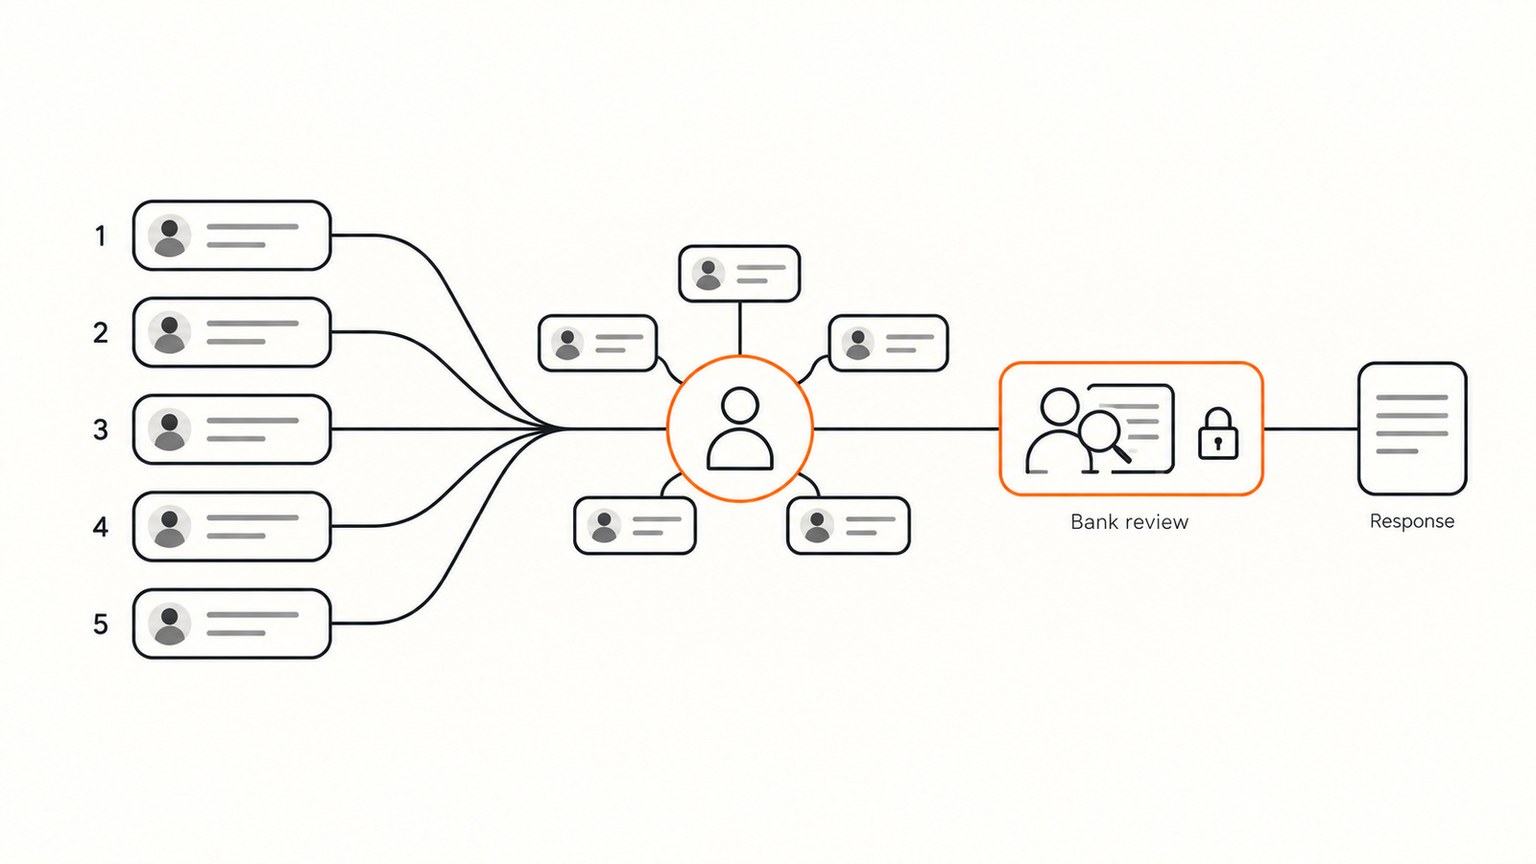
Kurzfassung: Eine Bank sollte die Datensätze des Kunden zuordnen, die verknüpften personenbezogenen Daten abrufen und deren Herausgabe prüfen. Mit Tilores verknüpfen wir Datensätze derselben Person und liefern ihre Kennungen und verbindenden Regeln zur Prüfung. Weiterführende Suchen, Schwärzungen, die verständliche Antwort und die geltende Frist bleiben Aufgabe der Bank.
Demo buchen · Tilores Studio kostenlos testen
Auf dieser Seite
- Wie finden Sie vor dem Datenabruf die richtigen Datensätze?
- Wie viel Zeit hat die Bank für ihre Antwort?
- Wie bestätigen Sie die Zugehörigkeit jedes Datensatzes?
- Was muss die Bank vor der Herausgabe ausschließen oder prüfen?
- Was braucht die Antwort zusätzlich zur Datensatzzuordnung?
- Wo unterstützt Tilores die Auskunftsantwort?
- Welche vier Stufen sollte der Datenschutzbeauftragte dokumentieren?
- Häufige Fragen
- Quellen
Eine Kundin verlangt Auskunft über die Daten, die ihre Bank über sie gespeichert hat. Im Kernbanksystem steht ihr heutiger Name, im Kartensystem ein früherer Nachname. Eine Beschwerde ist unter einer Vorgangsnummer abgelegt. Eine Suche nach dem aktuellen Namen übersieht einen Teil dieser Geschichte. Eine breitere Suche liefert zusätzlich eine andere Kundin mit demselben Namen. Das Auskunftsteam hat zwei Probleme, bevor es den ersten Anhang geöffnet hat.
Der zweckmäßige Ausgangspunkt ist eine Zuordnung von Person und Datensätzen: die Quellkennungen dieser Kundin, die Belege für ihre Verbindung und die noch ungeklärten Kandidaten. Diese Zuordnung verbessert den Abruf. Sie entscheidet weder über die Herausgabe einzelner Passagen noch belegt sie, dass alle relevanten Datenbestände durchsucht wurden. Diese Prüfungen folgen innerhalb der Antwortfrist.
Wie finden Sie vor dem Datenabruf die richtigen Datensätze?
Beginnen Sie mit verifizierten Kennungen und dem Informationsverzeichnis der Bank. Verfolgen Sie von dort die Kundin in jeden relevanten Datenbestand. Ein Name ist ein Suchhinweis. Als Beleg für die Zugehörigkeit eines Datensatzes reicht er bei Namensänderungen oder Namensgleichheit oft nicht aus.
Die Vorbereitungsleitlinie der britischen ICO empfiehlt Verzeichnisse der Informationsbestände und Systeme, die Abruf und Schwärzung ermöglichen. Benennen Sie anhand dieses Verzeichnisses Verantwortliche für Kernbank, Karten, CRM, Baufinanzierung und Beschwerden. Beziehen Sie relevante Auftragsverarbeiter, Korrespondenz, Aufzeichnungen, Archive und strukturierte Aktenbestände ein. Für Daten bei Auftragsverarbeitern bleibt der Verantwortliche zuständig, wie die ICO in ihrer Erläuterung des Auskunftsrechts beschreibt.
Betrachten Sie eine Anfrage von Leah Morgan, die früher Leah Patel hieß. Die Bank hat diese Namenshistorie und ihr Geburtsdatum, den 14. Juni 1981, verifiziert. Die sechs gefundenen Kandidaten erfordern sechs Entscheidungen:
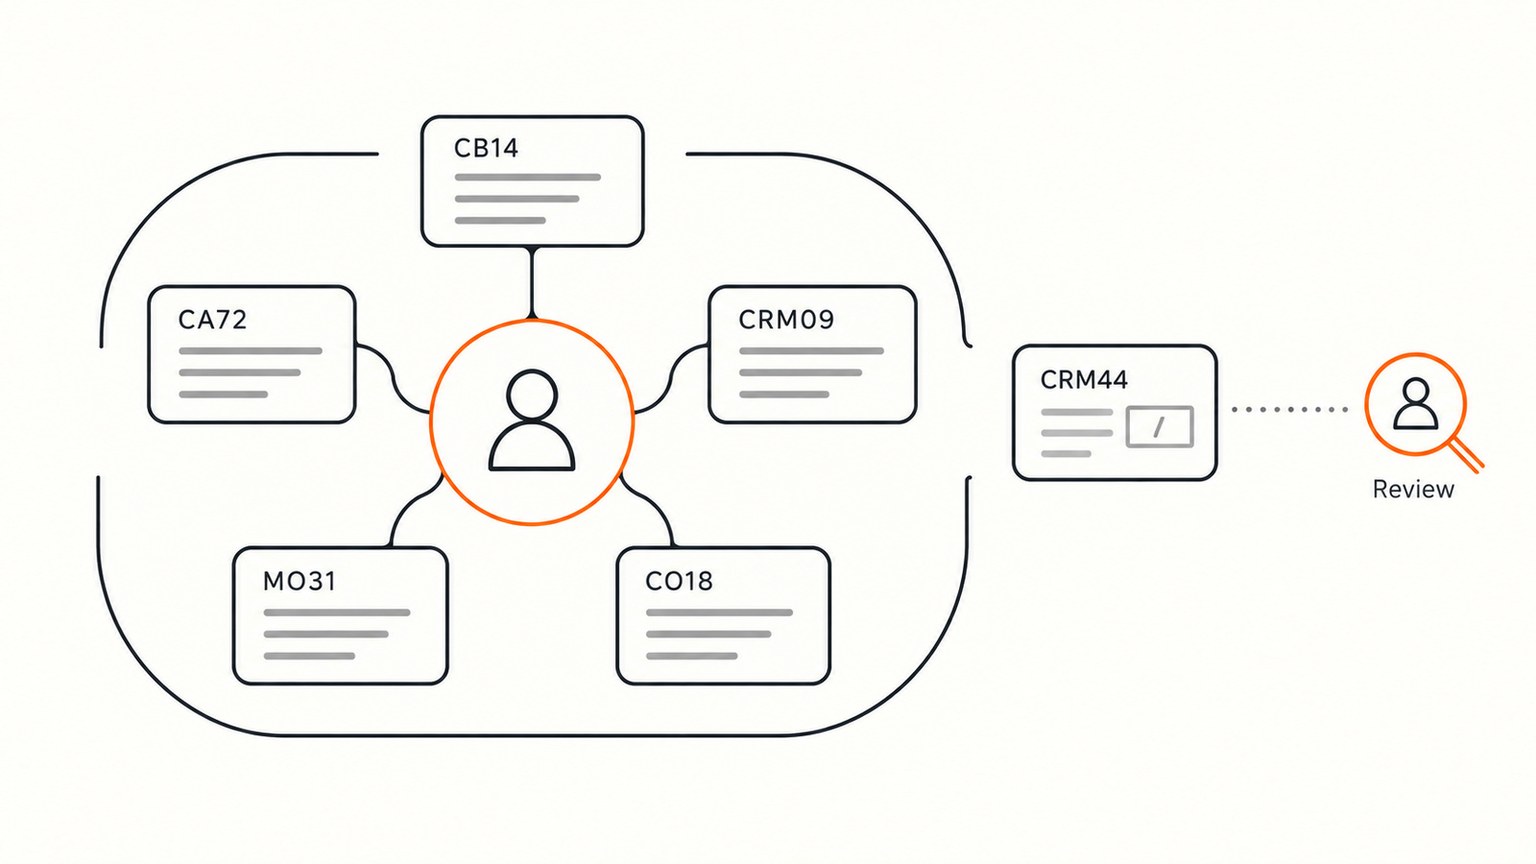
Fünf Datensätze betreffen Leah; einer gehört einer Namensvetterin
| System und Datensatz | Zu prüfender Beleg | Entscheidung für den Abruf |
|---|---|---|
| Kernbank CB14 | Leah Morgan; verifizierte Kundenreferenz und Geburtsdatum | Als bestätigten Ausgangsdatensatz verwenden |
| Karten CA72 | Leah Patel; verifizierter früherer Nachname und Geburtsdatum | Verknüpften Kartendatensatz einbeziehen |
| CRM CRM09 | Leah Morgan; verifizierte Verbindung zu CB14 | CRM-Datensatz einbeziehen |
| Baufinanzierung MO31 | L. Patel; verifizierte Referenz zwischen Darlehen und Kundin | Darlehensdatensatz einbeziehen |
| Beschwerden CO18 | Vorgangsnummer mit Verbindung zu CA72 | Beschwerde abrufen und ihren Inhalt prüfen |
| CRM CRM44 | Leah Morgan; Geburtsdatum 3. Februar 1988; nachweislich andere Person | Fremden Kundendatensatz ausschließen |
Das Ergebnis sind fünf einbezogene Datensätze und ein ausgeschlossener Kandidat. Eine Suche nur nach dem aktuellen Nachnamen würde die Karten- und Darlehensdatensätze übersehen. Die Übernahme aller identischen Namen würde CRM44 einschließen. Ein sauber formatiertes PDF behebt keinen dieser Fehler.
Bei einem kleinen, verifizierten Bestand kann eine kontrollierte manuelle Zuordnung ausreichen. Eine Bank muss kein Entity-Resolution-System kaufen, um ein Ersuchen zu beantworten. Eine laufend gepflegte Resolution-Schicht wird dann interessant, wenn dieselbe Identitätsprüfung über Produkte, historische Daten und neue Aktualisierungen hinweg immer wieder anfällt.
Fehlt eine wiederholt nutzbare systemübergreifende Zuordnung, testen Sie unsere Tilores-Konfiguration mit bestätigten gleichen und verschiedenen Personen, bevor Sie Ergebnisse für den Abruf nutzen.
Wie viel Zeit hat die Bank für ihre Antwort?
Die reguläre Frist beträgt einen Monat; die Bearbeitung muss ohne unangemessene Verzögerung erfolgen. Nach Artikel 12 Absatz 3 der EU-DSGVO sind zwei weitere Monate möglich, soweit dies unter Berücksichtigung der Komplexität und der Anzahl der Anträge erforderlich ist. Die betroffene Person muss innerhalb des ersten Monats über die Verlängerung und deren Gründe informiert werden. Fünf Quellsysteme begründen keine automatische Verlängerung.
Für britische Ersuchen verweist der aktuelle Artikel 12 des UK GDPR auf die maßgebliche Frist in Artikel 12A. Section 76 des Gesetzes von 2025, seit dem 5. Februar 2026 in Kraft, regelt diese Frist einschließlich Beginn, Verlängerung und berechtigter Rückfragen zur Konkretisierung. Wenden Sie bei britischen Ersuchen die aktuellen britischen Regeln an. Die EU-Berechnung lässt sich nicht unverändert übertragen.
Bei britischen Ersuchen beginnt der Monat mit dem jeweils spätesten maßgeblichen Eingang: dem Ersuchen, notwendigen Angaben zur Identität oder Vertretungsbefugnis oder einer zulässigen Gebühr. Die Frist endet am gleichen Datum des Folgemonats. Fehlt dieses Datum, gilt dessen letzter Tag; fällt das Ende auf ein Wochenende oder einen Feiertag, gilt der nächste Arbeitstag. Die ICO-Leitlinie zur Fristberechnung erläutert auch die Pause bei notwendiger Konkretisierung.
Beispiel: Das Ersuchen geht am 12. Mai 2026 ein, die Identität ist bereits geklärt und es fällt keine Gebühr an. Regulär endet die Frist am 12. Juni. Fordert die Bank am 13. Mai eine berechtigterweise notwendige Konkretisierung an und erhält sie diese am 15. Mai, zählen diese drei Kalendertage nicht mit. Die Frist läuft ab dem 16. Mai weiter und endet am 15. Juni. Ergänzende Informationen, die die Bank ohne Konkretisierung vernünftigerweise bereitstellen kann, bleiben innerhalb eines Monats nach Eingang des Ersuchens fällig. Eine Rückfrage allein zum Antwortformat pausiert die britische Frist nicht.
Was sollte das Auskunftsteam im Kalender festhalten?
Dokumentieren Sie Eingang, maßgeblichen Fristbeginn, Fälligkeit und den Grund jeder Änderung. Die ICO-Leitlinie zur Beantwortung berechnet den britischen Monat bis zum entsprechenden Datum des Folgemonats, mit Anpassungen bei kürzeren Monaten und arbeitsfreien Tagen. Sie weist auch darauf hin, dass ein großes Datenvolumen ein Ersuchen nicht automatisch komplex macht.
Diese Fristenkontrolle setzt voraus, dass das Ersuchen erkannt wird. Im Vereinigten Königreich kann es mündlich oder schriftlich gestellt werden, ohne vorgeschriebenes Formular und ohne Verweis auf Artikel 15. Das erläutert die ICO-Leitlinie zum Erkennen von Auskunftsersuchen. Bei der späteren Weiterleitung an das Datenschutzteam muss das ursprüngliche Eingangsdatum erhalten bleiben.
Neue Beiträge zu Entity Resolution, Identitätsdaten und KI. Kein Spam, Abmeldung jederzeit möglich.
Wie bestätigen Sie die Zugehörigkeit jedes Datensatzes?
Trennen Sie die Identitätsprüfung der anfragenden Person von der Zuordnung der Datensätze. Dass Leah das Ersuchen gestellt hat, beweist nicht, dass jeder CRM-Eintrag für Leah Morgan sie betrifft. Umgekehrt authentifiziert eine belastbare Datensatzverknüpfung nicht die Person, die das Auskunftspaket verlangt.
Die Identitätsprüfung sollte verhältnismäßig sein. Häufig kann die Bank vorhandene Prüfverfahren nutzen. Von jedem bekannten Kunden erneut eine Passkopie zu verlangen, erzeugt Arbeit und zusätzliche Datenerhebung. Prüfen Sie, ob weitere Belege notwendig sind, und halten Sie den Grund der Anforderung fest.
Prüfen Sie anschließend die Verknüpfungen. Unsere GraphQL-Antwort für eine Entität liefert Quelldatensätze und die Kanten, die sie verbinden. Eine Kante wie CB14:CRM09:R7 benennt die beiden Datensätze und die verknüpfende Regel. Anhand von R7 und den Quellfeldern kann der Bearbeiter die Aufnahme erläutern. Eine Regelkennung unterstützt die Erklärung. Sie beweist nicht, dass die Regel richtig entschieden hat.
Was geschieht bei widersprüchlichen Feldwerten?
Klären Sie den Widerspruch, bevor Sie den Kandidaten übernehmen. Unsere konfigurierten Konsistenzregeln prüfen einen vorgeschlagenen Datensatz gegen die Datensätze der möglichen Zielentität. Eine von der Bank definierte Geburtsdatumsregel kann CRM44 trotz gleichen Namens außerhalb von Leahs Entität halten. Ein fehlendes Geburtsdatum liefert keine Bestätigung und muss für die Prüfung sichtbar bleiben.
Validieren Sie dieses Verhalten mit der eingesetzten Version und Konfiguration, auch bei Datensatzaktualisierungen und fehlenden Feldern. Unsere Release Notes vom 16. Oktober 2026 beschreiben eine Korrektur der Konsistenzprüfung bei Aktualisierungen, deren neues Verhalten zunächst gesondert aktiviert werden muss. Testen Sie die tatsächliche Installation der Bank, bevor Sie sich beim Export auf diese Kontrolle verlassen. Unsere Erläuterung zur Konsistenz auf Entitätsebene beschreibt den Unterschied zum paarweisen Abgleich.
Wir bilden Entitäten beim Einlesen der Daten und rufen bei Abfragen ihren aktuellen Zusammenhang ab. Bewahren Sie originale Quellwerte neben den normalisierten Vergleichswerten auf. So sieht der Bearbeiter sowohl die frühere Schreibweise als auch die für den Abgleich verwendete Darstellung. Die übergreifenden Verarbeitungskontrollen erläutert unser Leitfaden zu Echtzeit-Identity-Resolution unter der DSGVO.
Was muss die Bank vor der Herausgabe ausschließen oder prüfen?
Schließen Sie den fremden Datensatz der Namensvetterin aus der Abrufmenge aus. Prüfen Sie anschließend die gemischten Informationen in den verbleibenden Datensätzen. Eine Beschwerde über Leah kann auch einen Mitkontoinhaber, einen Beschwerdeführer oder einen Mitarbeiter identifizieren. Eine korrekte Entitätszuordnung entscheidet nicht über deren Rechte.
Die ICO-Leitlinie zu Informationen über andere Personen verlangt die Prüfung einer Einwilligung oder der Frage, ob eine Offenlegung ohne Einwilligung angemessen ist. Schwärzungen können den Zugang zu den eigenen Informationen erhalten. Eine verweigerte Einwilligung des Dritten entscheidet die Abwägung nicht allein. Die Bank muss ihre Gründe dokumentieren.
Wie behandeln Sie falsch zugeordnete Screening-Informationen?
Eine weitere Grenze betrifft Sanktionen, politisch exponierte Personen (PEP) und negative Medienberichte beziehungsweise Adverse Media. Ein Leah fälschlich zugeordnetes Screening-Ergebnis kann selbst eine Information sein, die die Bank über sie verarbeitet. Halten Sie es für die Auskunftsprüfung vor, statt es wegen der falschen zugrunde liegenden Behauptung zu verbergen. Die Auskunftsleitlinien des Europäischen Datenschutzausschusses stellen klar, dass auch unrichtige personenbezogene Daten erfasst sind. Das Datenschutzteam muss mögliche Beschränkungen gesondert prüfen.
Informationen zur Finanzkriminalität sind nicht automatisch vom Auskunftsrecht ausgenommen. Für britische Ersuchen erläutert die ICO-Leitlinie zu Ausnahmen die jeweiligen Voraussetzungen, darunter die wahrscheinliche Beeinträchtigung bestimmter Zwecke bei der Ausnahme zu Kriminalität und Besteuerung. Ein Screening-Vermerk ersetzt keine Ausnahmeprüfung. Bei EU-Ersuchen sind die einschlägigen EU- und nationalen Beschränkungen eigenständig zu beurteilen.
Wurde bereits ein fremder Datensatz aufgenommen, sichern Sie die Fallbelege und korrigieren Sie die Zuordnung, bevor der Abruf weitergeht. Unsere GraphQL-Operation disassemble kann verbindende Kanten entfernen und eine Entität aufteilen, wenn die Verbindung dadurch entfällt. Prüfen Sie die resultierenden Datensätze und betroffene nachgelagerte Exporte. Der Verdacht einer früheren Offenlegung gehört in die gesonderte Datenschutzvorfallprüfung bei einer falschen Kundenzusammenführung.
Was braucht die Antwort zusätzlich zur Datensatzzuordnung?
Die Antwort braucht eine verständliche Kopie der relevanten personenbezogenen Daten und die vorgeschriebenen Informationen über deren Verarbeitung. Artikel 15 der EU-DSGVO erfasst Zwecke, Empfänger, Angaben zur Speicherdauer sowie die weiteren dort genannten Rechte und Auskünfte. Eine Liste von fünf Kundenkennungen erfüllt diese Aufgabe nicht.
In seiner offiziellen Zusammenfassung zur Rechtssache C-487/21 erläutert der Europäische Gerichtshof, dass Dokumentauszüge oder vollständige Dokumente erforderlich sein können, wenn dies für eine wirksame Auskunft wesentlich ist. Erhalten Sie den Zusammenhang, der eine Beschwerde oder eine abgeleitete Einstufung verständlich macht. Eine Tabelle isolierter Feldwerte kann diesen Zusammenhang verlieren.
Auch die ICO-Leitlinie zur Bereitstellung von Informationen behandelt Erläuterungen, zugängliche Formate und sichere Übermittlung. Erklären Sie interne Codes, soweit erforderlich, prüfen Sie die Zieladresse und vereinbaren Sie einen geeigneten Übermittlungsweg. Ein sicheres Portal hilft nur, wenn die betroffene Person es nutzen oder eine angemessene Alternative erhalten kann.
Wie prüfen Sie Daten außerhalb des Entity-Graphen?
Gleichen Sie die Datensatzzuordnung mit dem Suchverzeichnis ab. Der Graph erfasst nur die mit ihm verbundenen Daten. Suchen Sie mit den verifizierten Kennungen, früheren Namen und Vorgangsreferenzen auch in relevanter Korrespondenz, Archiven, Aufzeichnungen und anderen Beständen außerhalb des Resolvers.
Die ICO-Leitlinie zum Auffinden von Daten bezieht verteilte Bestände, Archive und abgeleitete Informationen ein. Der aktuelle Artikel 15 Absatz 1A des UK GDPR begrenzt den Anspruch ausdrücklich auf die Ergebnisse einer angemessenen und verhältnismäßigen Suche. Diese britische Formulierung begründet keine EU-weite Ausnahme aufgrund hohen Aufwands. Die EDSA-Leitlinien vertreten zur allgemeinen Verhältnismäßigkeitsbegrenzung eine andere Position.
Wo unterstützt Tilores die Auskunftsantwort?
Wir stellen die Identitätsschicht zwischen den Quelldatensätzen der Bank und ihrem Auskunftsteam bereit. Unser Ansatz für Datenschutzanfragen nutzt verknüpfte Kennungen, um zusammengehörige Datensätze zu finden. Über unsere GraphQL-API lässt sich eine Entität anhand einer bekannten Datensatzkennung abrufen, einschließlich ihrer Datensätze und verbindenden Kanten. Erhalten Sie die Verweise auf das Quellsystem in den eingelesenen Datensätzen. In Leahs Fall kann das Team bei CB14 beginnen, die weiteren verknüpften Kennungen prüfen und untersuchen, weshalb CRM44 außerhalb des Ergebnisses bleibt.
Fordern Sie anhand dieser Zuordnung das relevante Material bei den Quellverantwortlichen an und gleichen Sie es mit dem Suchverzeichnis ab. Lassen Sie uns für eine wiederholbare Prüfung den früheren Nachnamen, die namensgleiche Person, eine fehlende Kennung und eine korrigierte Verknüpfung mit den vereinbarten Testdatensätzen der Bank zeigen. Prüfen Sie das Ergebnis anhand unabhängig bestätigter Zugehörigkeit. Der Match-Score erteilt keine Freigabe zur Herausgabe.
Das Datenschutzteam entscheidet weiterhin über Suchumfang, Schwärzungen zum Schutz Dritter, anwendbare Beschränkungen und die Antwort an den Kunden. Eine Entitätsantwort schließt weder den Auskunftsprozess ab noch liefert sie eine rechtliche Bewertung. Deckt eine verlässliche bestehende Kundenzuordnung die Identitätsaufgabe bereits ab, kann sie ausreichen. Fehlt diese Grundlage, prüfen Sie unsere Resolution-Schicht für Finanzdienstleister an den konkreten Lücken. Beide Produktquellen sind englischsprachig.
Welche vier Stufen sollte der Datenschutzbeauftragte dokumentieren?
Führen Sie eine Fallakte, die die tatsächlich durchgeführte Suche mit der freigegebenen Antwort verbindet. Ein Kollege sollte daraus nachvollziehen können, warum ein Quelldatensatz einbezogen, ein Kandidat ausgeschlossen und der abgerufene Inhalt zur Herausgabe beurteilt wurde.
- Finden. Ersuchen, geltende Frist, Systemverantwortliche, Kennungen und Suchen dokumentieren, einschließlich der Bestände außerhalb des Entity-Graphen.
- Bestätigen. Identitätsprüfung und Belege für die Verbindung jedes Quelldatensatzes festhalten; ungeklärte Widersprüche einer Prüfung zuweisen.
- Ausschließen. Fremde Kandidaten getrennt von Herausgabebeschränkungen, Schwärzungen und Entscheidungen über gemeinsame Informationen dokumentieren.
- Erläutern. Verständliche Antwort, vorgeschriebene Verarbeitungsinformationen, Freigabe und Nachweis der sicheren Übermittlung zusammenstellen.
Nachweise, mit denen jede Stufe prüfbar wird
| Stufe | Zu klärende Frage | Aufbewahrter Nachweis |
|---|---|---|
| Finden | Wo haben wir gesucht? | Bestände, Suchbegriffe, Zeitpunkte, Rückmeldungen und begründete Suchgrenzen |
| Bestätigen | Warum betrifft dieser Datensatz den Kunden? | Quellkennungen, verknüpfende Regel, relevante Feldwerte und Prüfentscheidung |
| Ausschließen | Warum bleibt diese Information außerhalb der Antwort? | Getrennte Gründe für Identitätsausschluss und Herausgabebeschränkung |
| Erläutern | Kann der Kunde die Antwort verstehen und empfangen? | Datenkopie, Verarbeitungsinformationen, Freigabe, Zieladresse und Übermittlung |
Die Datensatzzuordnung gibt der Bank einen belegbaren Zugang zu ihren Daten. Das Suchverzeichnis prüft dessen Reichweite; die Herausgabeprüfung kontrolliert, was die Bank verlässt. Wenn diese Entscheidungen verbunden bleiben, werden fünf Systeme zu einer Auskunft, die die Bank erklären kann.
Häufige Fragen
Muss eine Bank Quelldatensätze für ein Auskunftsersuchen zusammenführen?
Nein. Die Bank kann ihre Quellsysteme getrennt halten und deren Kennungen über eine verifizierte Zuordnung verbinden. Wir unterstützen eine aufgelöste Sicht. Quellabruf und Freigabe zur Herausgabe bleiben Aufgaben der Bank.
Beweist eine Matching-Regel, dass ein Datensatz herausgegeben werden darf?
Nein. Unsere verknüpfende Regel zeigt, warum Datensätze derselben Entität zugeordnet wurden. Die Bank muss die Zuordnung weiterhin prüfen und vor der Herausgabe gemeinsame Informationen, Ausnahmen und das Antwortformat beurteilen.
Kann die britische Frist bei einer Rückfrage zur Konkretisierung pausieren?
Ja, wenn weitere Informationen vernünftigerweise erforderlich sind, um die angefragten Informationen oder Verarbeitungstätigkeiten zu bestimmen. Der Zeitraum vom Tag der Rückfrage bis einschließlich des Tags der Antwort zählt nicht mit; die Frist läuft am Folgetag weiter. Ergänzende Informationen, die ohne Konkretisierung vernünftigerweise bereitgestellt werden können, bleiben innerhalb eines Monats nach Eingang des Ersuchens fällig. Diese britische Regel begründet weder eine routinemäßige Pause für jedes Ersuchen noch eine EU-weite Regel.
Belegt ein Entitätsexport die Vollständigkeit der Suche?
Nein. Unsere Entitätsantwort umfasst die Datensätze innerhalb dieser Entität. Die Bank muss sie mit relevanten Beständen, Auftragsverarbeitern und Datensätzen außerhalb der Resolution-Schicht abgleichen und Suchgrenzen nach dem jeweils geltenden Recht dokumentieren.
Quellen
- How can we prepare for a subject access request (SAR)?, ICO.
- What is the right of access?, ICO.
- GDPR Article 12: original EU text, official reproduction, The National Archives.
- UK GDPR Article 12: current revised text, The National Archives.
- Data (Use and Access) Act 2025, section 76: time limits and inserted Article 12A, The National Archives.
- What should we consider when responding to a request?, ICO.
- How do we recognise a subject access request (SAR)?, ICO.
- GraphQL API Reference, Tilores.
- Consistency: configuration and limitations, Tilores.
- Release Notes, v0.99.0, 16 October 2026, Tilores.
- Dateninkonsistenzen beseitigen, Tilores.
- Echtzeit-Identity-Resolution unter der DSGVO: Wie regulierte Institute es umsetzen (2026), Tilores.
- When can an exemption apply to information about other people in a SAR?, ICO.
- Guidelines 01/2022 on data subject rights: Right of access, version 2.1, European Data Protection Board.
- What exemptions are relevant for SARs?, ICO.
- Ist eine falsche Kundenzusammenführung ein meldepflichtiger DSGVO-Vorfall, und was müssen Banken dokumentieren?, Tilores.
- GDPR Article 15: original EU text, official reproduction, The National Archives.
- Case C-487/21: official Court summary, 4 May 2023, Court of Justice of the European Union.
- How can we supply information to the requester?, ICO.
- How do we find and retrieve the relevant information?, ICO.
- UK GDPR Article 15, including paragraph 1A: current revised text, The National Archives.
Sehen Sie, was aufgelöste Entitätsdaten für Ihr Unternehmen — und Ihre KI — leisten.