Was verlangt die EU-Geldwäscheverordnung von den Kundendaten einer Bank? Ein Readiness-Check 2026 für Juli 2027

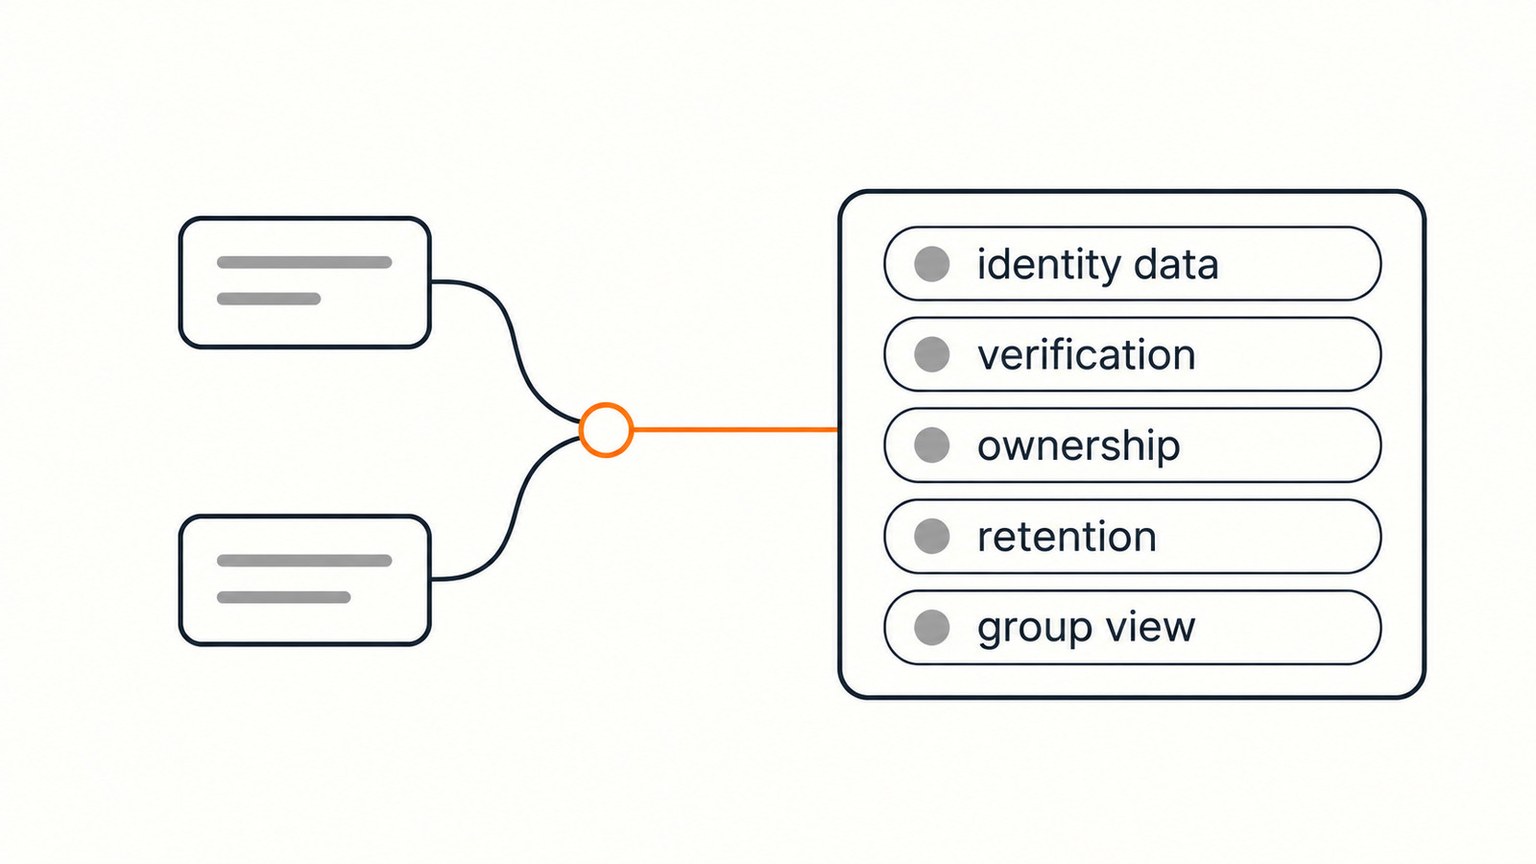
Kurzfassung: Die AMLR schreibt kein Matching-Verfahren vor. Ab dem 10. Juli 2027 muss die Sorgfaltsprüfung jedes Kunden alle Produkte abdecken, aktuell bleiben, die wirtschaftlichen Eigentümer erfassen und fünf Jahre abrufbar sein. Dafür muss die Bank wissen, welche Datensätze ein Kunde sind. Mit Tilores verknüpfen wir sie mit einer Begründung je Verbindung; Sorgfalts- und Risikoentscheidungen bleiben bei der Bank.
Demo buchen · Tilores Studio kostenlos testen
Auf dieser Seite
- Ab wann gilt die AMLR, und welche Banken bindet sie?
- Was verlangt die AMLR von den Daten jedes Kunden?
- Wo scheitern diese Pflichten an doppelten oder getrennten Datensätzen?
- Was muss die Matching-Schicht nachweisen können?
- Wo passt Tilores in ein AMLR-Datenprogramm?
- Wie bereit sind Ihre Kundendaten für Juli 2027?
- Warum sollten Sie Kunden auflösen, bevor Sie sie prüfen?
- Wann kann eine Bank den Kundenbestand zurückstellen?
- Häufige Fragen
- Quellen
Angenommen, eine Bank führt Girokonten und Verbraucherkredite in zwei Systemen ohne gemeinsamen Kundenschlüssel. Im Girokontosystem steht Katharina Weber, 2025 unter ihrer aktuellen Adresse verifiziert. Im Kreditsystem, 2019 angelegt, steht Katarina Weber mit ihrer früheren Adresse und demselben Geburtsdatum. Niemand hat die beiden Datensätze verknüpft.
Die Aufsicht verlangt die Sorgfaltsakte dieser Kundin. Welcher Datensatz ist es? Nach der neuen EU-Verordnung muss die Akte beide Beziehungen abdecken: Artikel 26 Absatz 1 verlangt Sorgfaltsmaßnahmen, die alle Produkte und Dienstleistungen eines Kunden abdecken. Kein Screening-Tool stellt diese Akte zusammen, solange die Bank nicht weiß, dass beide Datensätze dieselbe Person sind.
Die Frist im Juli 2027 ist deshalb zuerst eine Frist für die Verknüpfung von Daten und erst danach eine Frist für das Screening. Verknüpfen Sie die Datensätze, belegen Sie jede Verbindung, und entscheiden Sie dann, was sich am Screening ändern muss.
Ab wann gilt die AMLR, und welche Banken bindet sie?
Die EU-Geldwäscheverordnung (Anti-Money Laundering Regulation, kurz AMLR), Verordnung (EU) 2024/1624, gilt nach Artikel 90 ab dem 10. Juli 2027. Sie gilt unmittelbar in jedem Mitgliedstaat, sodass die Sorgfaltspflichten einer Bank künftig aus einem EU-Text kommen.
Kreditinstitute sind nach Artikel 3 Verpflichtete, und Artikel 2 Absatz 1 Nummer 5 schließt in der Union gelegene Zweigstellen von Kreditinstituten mit Hauptsitz in einem Drittland ein.
Manche Details stehen noch aus. Nach Artikel 28 Absatz 1 sollte die neue EU-Geldwäschebehörde AMLA technische Regulierungsstandards zu den Informationen ausarbeiten, die für die Sorgfaltsprüfung einzuholen sind. In ihrer englischsprachigen Pressemitteilung vom 1. Oktober 2026 teilte die AMLA mit, sie habe der Europäischen Kommission finale Entwürfe zur Sorgfaltsprüfung, zu verbundenen Transaktionen und zu gruppenweiten Vorkehrungen übermittelt. Sie sollen sechs Monate nach ihrem Inkrafttreten gelten, sobald sie angenommen und veröffentlicht sind. Planen Sie bis dahin mit den Artikeln der Verordnung, und behandeln Sie den finalen Entwurf des Standards zur Sorgfaltsprüfung als deutlichen Hinweis, nicht als geltendes Recht.
Was gilt für britische Banken und ihre EU-Tochtergesellschaften?
Die AMLR bindet das britische Geschäft einer britischen Bank nicht. Im Vereinigten Königreich regelt Regulation 27 der Money Laundering Regulations 2017, wann Sorgfaltspflichten gelten, und Regulation 28 die Maßnahmen, einschließlich des Verständnisses von Eigentums- und Kontrollstrukturen. Regulation 40 verlangt, Unterlagen zur Sorgfaltsprüfung fünf Jahre ab dem Ende der Geschäftsbeziehung aufzubewahren.
Eine in einem Mitgliedstaat zugelassene Tochterbank einer britischen Gruppe ist dort ein Kreditinstitut und fällt ab Juli 2027 unter die AMLR.
Was verlangt die AMLR von den Daten jedes Kunden?
Die AMLR erwähnt Matching nirgends. Sie knüpft Datenpflichten an jeden Kunden, und mehrere davon funktionieren nur, wenn die Bank weiß, welche Datensätze dieser Kunde sind.
Pflichten zu Kundendaten in der Verordnung (EU) 2024/1624
| Vorschrift | Was sie verlangt | Was die Daten leisten müssen |
|---|---|---|
| Artikel 22 Absatz 1 Buchstabe a | Alle Vor- und Nachnamen, Geburtsort und vollständiges Geburtsdatum, Staatsangehörigkeiten, Aufenthaltsort | Ein Satz Identitätsmerkmale je natürlicher Person |
| Artikel 23 Absatz 1 | Identität vor Beginn der Geschäftsbeziehung überprüfen | Eine Bestandskundenprüfung beim Onboarding |
| Artikel 20 Absatz 1 Buchstabe b und Artikel 22 Absatz 2 | Wirtschaftliche Eigentümer ermitteln und die Eigentümerstruktur verstehen | Eigentümer mit den Personen verknüpft, die sie sind |
| Artikel 26 Absatz 1 | Sorgfaltsmaßnahmen decken jedes Produkt ab; Informationen aus der Gruppe werden berücksichtigt | Ein Kunde über Produkte und Gruppengesellschaften hinweg |
| Artikel 26 Absatz 2 | Informationen aktuell halten: höchstens 1 Jahr bei erhöhtem Risiko, sonst 5 Jahre | Ein Überprüfungsdatum je Kunde |
| Artikel 21 Absatz 3 | Maßnahmen, Entscheidungen und Begründungen aufzeichnen | Eine Begründung hinter jeder Datenentscheidung |
| Artikel 77 Absatz 3 und Artikel 78 | 5 Jahre aufbewahren; Anfragen von Behörden vollumfänglich und rasch beantworten | Abruf ehemaliger Kunden nach Person |
Die Liste in Artikel 22 Absatz 1 beginnt mit „alle Vor- und Nachnamen“ und „Geburtsort und vollständiges Geburtsdatum“, und Artikel 23 Absatz 1 verlangt die Überprüfung vor Beginn der Geschäftsbeziehung, außer bei geringerem Risiko. Artikel 20 Absatz 1 ergänzt in Buchstabe b die wirtschaftlichen Eigentümer samt Eigentümer- und Kontrollstruktur, in Buchstabe d die Prüfung auf gezielte finanzielle Sanktionen und in Buchstabe g die Prüfung auf politisch exponierte Personen.
Zwei Vorschriften machen daraus eine Pflicht, die den ganzen Kunden betrifft. Betreffen Geschäftsbeziehungen mehr als ein Produkt oder eine Dienstleistung, stellen die Verpflichteten nach Artikel 26 Absatz 1 sicher, dass die Sorgfaltsmaßnahmen „alle diese Produkte und Dienstleistungen abdecken“. Gruppenunternehmen berücksichtigen außerdem die Beziehungen desselben Kunden zu anderen Unternehmen der Gruppe. Nach Artikel 16 Absatz 3 tauschen Gruppenunternehmen, soweit für die Sorgfaltsprüfung relevant, die Identität des Kunden und seiner wirtschaftlichen Eigentümer aus.
Dann die Aufzeichnungen: Artikel 21 Absatz 3 verlangt „Aufzeichnungen über die gefassten Entscheidungen sowie die zugehörigen Belege und Begründungen“, Artikel 77 Absatz 3 ihre Aufbewahrung für fünf Jahre nach Ende der Geschäftsbeziehung. Artikel 78 verlangt Systeme, mit denen die Bank auf Anfragen der zentralen Meldestelle oder anderer zuständiger Behörden „vollumfänglich und rasch“ Auskunft gibt, ob sie in den fünf Jahren vor der Anfrage eine Geschäftsbeziehung mit bestimmten Personen unterhielt.
Neue Beiträge zu Entity Resolution, Identitätsdaten und KI. Kein Spam, Abmeldung jederzeit möglich.
Wo scheitern diese Pflichten an doppelten oder getrennten Datensätzen?
Weil jede Pflicht an einem Kunden hängt, scheitert ein verteilter Kunde an vorhersehbaren Stellen. Nehmen wir wieder die Weber-Datensätze: zwei Produktsysteme, kein gemeinsamer Schlüssel und ein Screening-Lauf je System.
- Eine geteilte Akte. Keiner der beiden Datensätze zeigt alle Produkte, die die Sorgfaltsmaßnahmen nach Artikel 26 Absatz 1 abdecken sollen.
- Zwei Überprüfungsfristen. Der Aktualisierungszeitraum nach Artikel 26 Absatz 2 läuft je Kunde; zwei Datensätze ergeben zwei Überprüfungsdaten und zwei Adressen.
- Eine unvollständige Antwort an die Behörde. Eine Anfrage nach Artikel 78 nennt eine Person; eine Suche nach „Katharina Weber“ übersieht den Datensatz mit der abweichenden Schreibweise.
- Widersprüchliche Antworten in der Gruppe. Liegt ein dritter Datensatz bei einer Tochtergesellschaft, tauscht die Gruppe nach Artikel 16 drei unvollständige Kunden aus.
Auch die Transaktionsüberwachung leidet. Artikel 19 Absatz 1 Buchstabe b verlangt Sorgfaltsmaßnahmen bei gelegentlichen Transaktionen ab 10 000 EUR, in einem einzigen Vorgang oder über verbundene Transaktionen im Sinne von Artikel 2 Absatz 1 Nummer 20. Der englischsprachige finale Entwurf des AMLA-Standards nach Artikel 19 Absatz 9 warnt, dass nicht erkannte Verbindungen es Kriminellen erlauben, knapp unter dem Schwellenwert zu agieren. Eine Person unter zwei Identitäten ist schwerer zu verbinden.
Der umgekehrte Fehler zählt ebenso: Eine falsche Zusammenführung legt die Daten einer Person in die Akte einer anderen, wie unser Beitrag zu falschen Kundenzusammenführungen als DSGVO-Vorfall zeigt. Das Ziel ist der richtige Kunde, nicht die geringste Zahl an Datensätzen.
Was muss die Matching-Schicht nachweisen können?
Hängt die Kundenakte an verknüpften Datensätzen, wird die Verknüpfung Teil der Sorgfaltsnachweise. Nach Artikel 20 Absatz 4 müssen Verpflichtete gegenüber den zuständigen Aufsehern „jederzeit nachweisen können“, dass ihre Maßnahmen angemessen sind. Für die Matching-Schicht folgen daraus vier Eigenschaften.
- Eine Begründung für jede Verbindung. Für zwei beliebige Datensätze eines Kunden kann die Bank zeigen, welche Regel sie verbunden hat und auf welchen Feldern. Ein Modellscore über einem Schwellenwert wiederholt die Entscheidung; er erklärt sie nicht.
- Umkehrbare Verbindungen. Eine falsche Verbindung lässt sich mit Person und Grund entfernen und bildet sich nicht neu.
- Regeln, die falsche Zusammenführungen verhindern. Merkmale wie eine nationale Identifikationsnummer müssen über alle Datensätze eines Kunden übereinstimmen; ein Widerspruch sollte die Zusammenführung stoppen, wie ähnlich die Namen auch sind.
- Eine Antwort beim Onboarding. Weil Artikel 23 Absatz 1 die Überprüfung vor Beginn der Geschäftsbeziehung verlangt, muss die Bestandskundenprüfung antworten, solange der Antrag offen ist.
Halten Sie die Matching-Verfahren in den Nachweisen getrennt. Deterministische Regeln vergleichen Werte, die übereinstimmen müssen; Fuzzy-Vergleiche erfassen Varianten wie Katharina und Katarina; probabilistische Verfahren oder Machine-Learning-Scores gewichten Belege statistisch. Eine Bank sollte allein mit Regeln arbeiten können.
Wo passt Tilores in ein AMLR-Datenprogramm?
Unsere Matching-Schicht sitzt zwischen Onboarding, Kernbanksystem, KYC und Screening. In einem AMLR-Programm macht sie „den Kunden“ zu einer abrufbaren Entität mit einer Begründung für jede Verbindung, für die eigenen Sorgfalts- und Screening-Werkzeuge der Bank.
Jede Verbindung trägt ihre Regel. Wenn zwei Datensätze zusammengeführt werden, speichern wir die Kante als Datensatz A, Datensatz B und Regel-ID, wie auf unserer Lösungsseite für Finanzdienstleister beschrieben. Unsere GraphQL-API liefert eine Entität über ihre Entitäts-ID oder die ID eines beliebigen zugehörigen Datensatzes, zusammen mit ihren Datensätzen und diesen Kanten. Die Frage „Warum ist das ein Kunde?“ beantworten die Daten selbst, und die Antwort kann in die Aufzeichnung nach Artikel 21 Absatz 3 eingehen.
Suche ist von Matching getrennt. Beim Onboarding liefert eine Suche Kandidaten-Entitäten, sortiert nach einem hitScore; nur eine Match-Regel erzeugt eine Verbindung. In unserem verwalteten AWS-Dienst antwortet eine Suche laut unserer Deployment-Seite in etwa 150 ms, sodass die Bestandskundenprüfung in den Antragsprozess passt. Bestand und Echtzeit laufen über eine Engine und ein Regelwerk und liefern dieselbe Antwort.
Falsche Zusammenführungen lassen sich verhindern und rückgängig machen. Unsere Konsistenzregeln können verlangen, dass eine Kennung innerhalb einer Entität eindeutig ist, sodass ein widersprüchlicher Datensatz nicht hinzukommt. Wir kennzeichnen die Funktion als neu und möglicherweise nicht in jedem Fall wirksam; testen Sie sie an Ihren eigenen Grenzfällen. Mit unserer disassemble-Mutation entfernen Sie Kanten oder Datensätze und teilen die Entität; wir protokollieren Nutzer und Grund und können die getrennten Entitäten von einer erneuten Zusammenführung ausschließen. Seit unserem Release vom 23. Oktober 2026 können Sie per Opt-in mit "joinStrategy": "defer" zurückstellen: Ein schwach passender Datensatz bleibt dann getrennt, und der Prüffall nennt die Kandidaten-Entität. Standardmäßig führen wir zuerst zusammen und prüfen danach.
Änderungen sind vorab sichtbar und nachvollziehbar. Wir bewahren die Originalwerte neben den normalisierten Matching-Werten auf. Mit submitWithPreview und dryRun auf true sehen Sie, wie Datensätze Entitäten bilden würden, bevor etwas übernommen wird. Auf unserer Plattform für Finanzdienstleister (englischsprachige Seite) trägt jeder Datensatz seine Quelle, und jede Abfrage und Löschung wird protokolliert.
Wir betreiben Tilores als Managed Cloud auf AWS, im eigenen AWS-Konto der Bank, in einer anderen Cloud oder On-Premise, auch in Air-Gap-Umgebungen.
Wir entscheiden nicht über Sorgfaltsmaßnahmen, Risikoeinstufungen, die Frage, ob ein Screening-Alert ein echter Treffer ist, oder darüber, was an die zentrale Meldestelle gemeldet wird. Der Einsatz von Tilores macht eine Bank auch nicht AMLR-konform. Wir geben den Menschen, die diese Entscheidungen treffen, einen Kunden und den Beleg dafür, warum es ein Kunde ist.
Wie bereit sind Ihre Kundendaten für Juli 2027?
Übersetzen Sie die Pflichten in Nachweise und in Tests für einen Proof of Concept (PoC) mit Ihrem Kundenbestand. Saubere Beispieldaten beweisen wenig; Ihre Dubletten, Schreibvarianten und beendeten Geschäftsbeziehungen beweisen viel.
Readiness-Check: Pflicht, Nachweis und PoC-Test
| Pflicht | Zu erbringender Nachweis | Test mit Ihrem Kundenbestand |
|---|---|---|
| Überprüfung vor dem Onboarding (Art. 23) | Bestandskunde vor der Kontoeröffnung gefunden | Anträge einreichen, die zu bestehenden Kunden passen; gefundene zählen |
| Alle Produkte abgedeckt (Art. 26 Abs. 1) | Eine Kundensicht mit jedem Produkt | Kunden auflösen, die bekanntermaßen zwei Produkte halten |
| Aktuell gehalten (Art. 26 Abs. 2) | Ein Überprüfungsdatum und eine aktuelle Adresse je Kunde | Prüfen, dass die neuere verifizierte Adresse erscheint und die alte erhalten bleibt |
| Wirtschaftliche Eigentümer (Art. 20 Abs. 1 Buchst. b) | Jeder Eigentümer einer Person zugeordnet | Firmenkunden laden, deren Eigentümer auch Privatkunden sind |
| Aufzeichnung der Entscheidungen (Art. 21 Abs. 3) | Regel und Felder hinter jeder Verbindung | Für eine Stichprobe die Regel hinter jeder Verbindung abfragen |
| Anfragen von Behörden (Art. 78) | Antwort zu fünf Jahren Geschäftsbeziehung für eine benannte Person | Beendete Kunden nach Namensvarianten und Geburtsdatum abfragen |
| Informationen aus der Gruppe (Art. 16 Abs. 3) | Eine Identitätsantwort über Gruppengesellschaften hinweg | Dieselben Kunden aus zwei Gruppenauszügen auflösen |
| Erneute Sanktionsprüfung (Art. 26 Abs. 4) | Jeder Kunde einmal je Listenaktualisierung geprüft | Nach einer Aktualisierung erneut prüfen; Alerts je Datensatz und je Entität vergleichen |
Legen Sie die erwarteten Ergebnisse fest, bevor der Test läuft. Unser Leitfaden, wie sich Bank und Anbieter vor einem PoC auf Matching-Regeln einigen, zeigt das Vorgehen.
Warum sollten Sie Kunden auflösen, bevor Sie sie prüfen?
Screening ist nur so gut wie das Profil, das es prüft. Artikel 20 Absatz 1 Buchstabe d verlangt die Prüfung, ob der Kunde oder die wirtschaftlichen Eigentümer gezielten finanziellen Sanktionen unterliegen, und Artikel 26 Absatz 4 verlangt von Kreditinstituten, diese Prüfung bei jeder neuen Benennung zu wiederholen. Gegen drei Fragmente einer Person ergibt das drei unvollständige Prüfungen und womöglich drei Ergebnisse.
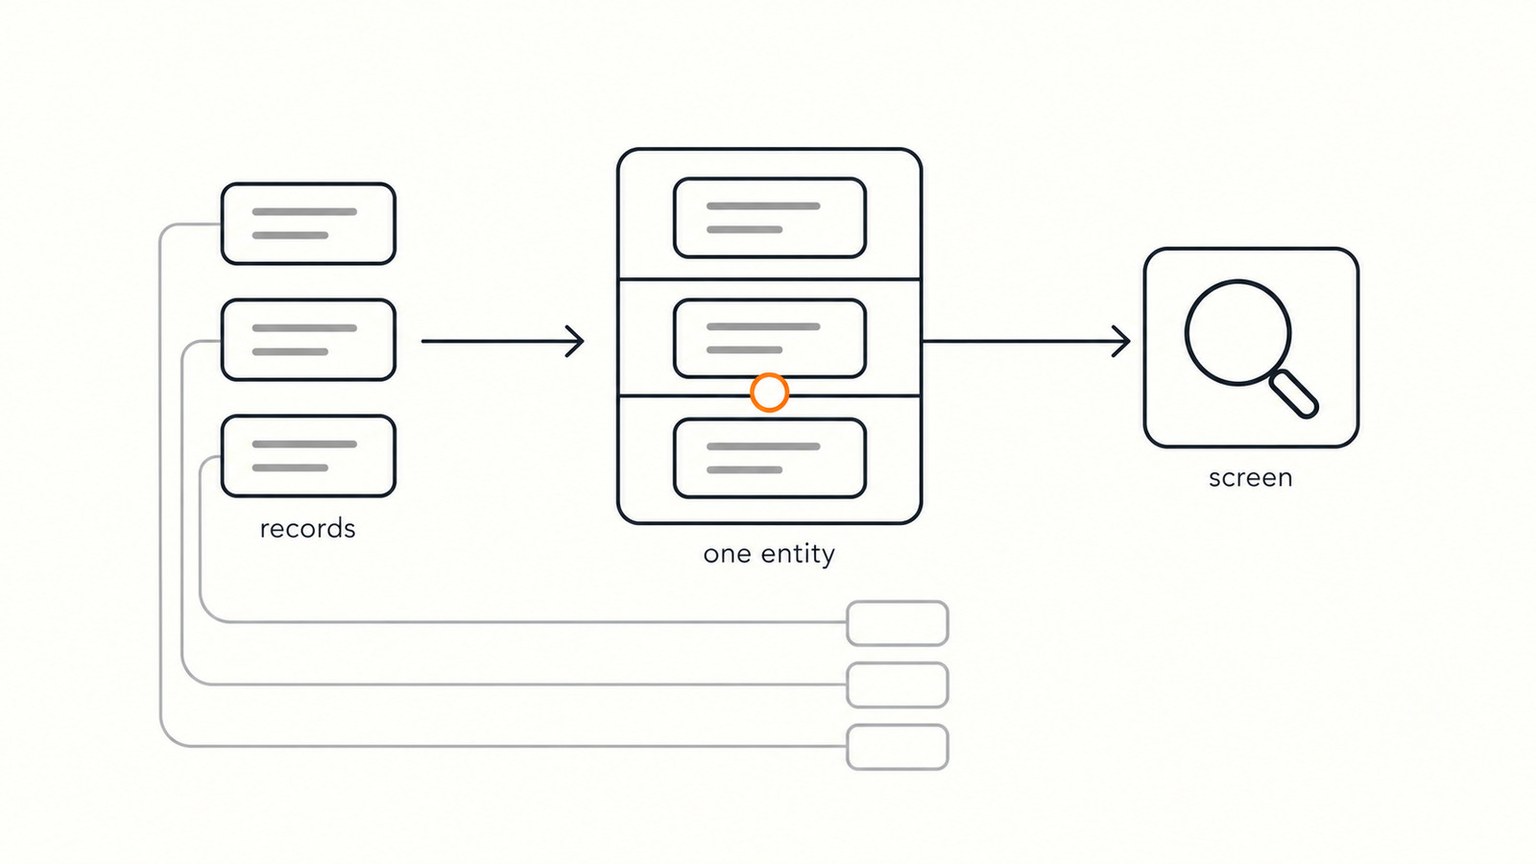
Daraus folgt eine kurze Reihenfolge:
- Auflösen. Alle Datensätze eines Kunden verknüpfen, mit einer Regel hinter jeder Verbindung; Widersprüche gehen in die Prüfung.
- Abgleichen. Jeden aufgelösten Kunden und seine wirtschaftlichen Eigentümer mit Sanktionslisten und Listen politisch exponierter Personen (PEP) abgleichen und Adverse-Media-Prüfungen durchführen, wo die Risikorichtlinie der Bank sie verlangt.
- Erneut abgleichen. Den Abgleich für jeden Kunden wiederholen, wenn sich eine Liste ändert oder ein neuer Datensatz hinzukommt.
Diese Reihenfolge haben wir in Tilores Studio eingebaut, das jetzt eine Kundenliste auflöst und danach jede Entität gegen OpenSanctions-Daten prüft. OpenSanctions sammelt Sanktionslisten, Daten zu politisch exponierten Personen und weitere Watchlists aus mehr als 400 Quellen. Studio läuft zur Evaluierung lokal und zeigt nach dem Laden eines neueren OpenSanctions-Exports, was sich geändert hat. Die Screening-Entscheidung und die Prüfung der Alerts bleiben beim Compliance-Team der Bank. Wie die Auflösung in die Überwachung einfließt, beschreibt unser Beitrag zu AML und KYC mit Entity Resolution in Echtzeit.
Wann kann eine Bank den Kundenbestand zurückstellen?
Nicht jede Bank braucht vor Juli 2027 ein komplettes Bereinigungsprojekt. Eine kleine Bank mit einem Kernbanksystem, einem Kundenschlüssel und wenigen Dubletten kann beim Onboarding beginnen und Bestandskunden bei der nächsten planmäßigen Überprüfung abarbeiten. Die Antwort ändert sich, wenn Produkte in getrennten Systemen liegen, nach Übernahmen oder wenn eine Gruppe Kunden teilt, denn Artikel 26 Absatz 1 und Anfragen nach Artikel 78 erreichen Datensätze, die das Onboarding nie berührt.
Die technischen Standards können noch ändern, welche Angaben zu erheben sind. Also jetzt die Verknüpfung beheben, die jede Fassung braucht, und Änderungen an einzelnen Merkmalen bis zur Annahme zurückstellen.
Für ein Programm bis 2027 bleiben drei Schritte:
- Zuerst die Identitätsverknüpfung beheben, sodass jeder Kunde eine Entität mit einer Begründung für jede Verbindung ist.
- Diese Verknüpfung in einem PoC mit Ihrem eigenen Kundenbestand testen, gegen vorab vereinbarte erwartete Ergebnisse.
- Dann den Umfang der Screening-Änderung bestimmen, auf Basis aufgelöster Kunden, nicht roher Datensätze.
Häufige Fragen
Verlangt die AMLR von einer Bank, Entity Resolution einzusetzen?
Nein. Die Verordnung (EU) 2024/1624 schreibt kein Matching-Verfahren vor. Sie verlangt für jeden Kunden Sorgfaltsmaßnahmen, die jedes Produkt abdecken, aktuelle Informationen und Aufzeichnungen der Entscheidungen. Wie eine Bank Datensätze verknüpft, entscheidet sie selbst; wir bieten einen Weg, jede Verbindung erklärbar zu machen.
Ab wann gilt die AMLR für Banken?
Ab dem 10. Juli 2027 nach Artikel 90, unmittelbar in jedem Mitgliedstaat. Die AMLA gab am 1. Oktober 2026 bekannt, dass sie der Europäischen Kommission ihre finalen Entwürfe technischer Standards zur Sorgfaltsprüfung übermittelt hat; sie gelten erst, wenn sie angenommen und veröffentlicht sind.
Kann Tilores eine Bank AMLR-konform machen?
Nein. Wir lösen auf, welche Datensätze zu einem Kunden gehören, und speichern die Regel hinter jeder Verbindung. Sorgfaltsmaßnahmen, Risikoeinstufungen, Screening-Ergebnisse und Verdachtsmeldungen bleiben Entscheidungen der Bank.
Sollte eine Bank ihren Kundenbestand vor Juli 2027 auflösen?
Das hängt vom Bestand ab. Eine Bank mit einem Kernbanksystem und wenigen Dubletten kann beim Onboarding beginnen. Liegen Produkte in getrennten Systemen oder teilt eine Gruppe Kunden, erreichen Artikel 26 Absatz 1 und Artikel 78 auch bestehende Datensätze; planen Sie den Bestand dann frühzeitig ein.
Quellen
- Verordnung (EU) 2024/1624 des Europäischen Parlaments und des Rates vom 31. Mai 2024 zur Verhinderung der Nutzung des Finanzsystems für Zwecke der Geldwäsche oder der Terrorismusfinanzierung, EUR-Lex, Amt für Veröffentlichungen der Europäischen Union (Artikel 2, 3, 16, 19 bis 23, 26, 28, 77, 78 und 90, geprüft am 1. November 2026).
- Press Release: AMLA finalises key standards for the private sector, 1 October 2026, Authority for Anti-Money Laundering and Countering the Financing of Terrorism (AMLA), englischsprachig.
- Final Report: Draft Regulatory Technical Standards under Article 28(1) of Regulation (EU) 2024/1624, 30 September 2026, AMLA, englischsprachig.
- Final Report: Draft Regulatory Technical Standards under Article 19(9) AMLR, AMLA, englischsprachig.
- The Money Laundering, Terrorist Financing and Transfer of Funds (Information on the Payer) Regulations 2017, regulation 27: Customer due diligence, legislation.gov.uk, The National Archives.
- The Money Laundering Regulations 2017, regulation 28: Customer due diligence measures, legislation.gov.uk, The National Archives.
- The Money Laundering Regulations 2017, regulation 40: Record-keeping, legislation.gov.uk, The National Archives.
- OpenSanctions, OpenSanctions.
- GraphQL API Reference, Tilores, englischsprachig.
- Consistency, Tilores, englischsprachig.
- Release Notes, v0.100.0, 23 October 2026, Tilores, englischsprachig.
- Entity Resolution für Finanzdienstleister, Tilores.
- Entity Resolution for Financial Services, Tilores, englischsprachig.
- Deployment, Tilores.
- Erst auflösen, dann prüfen: Tilores Studio gleicht Ihre Kundenliste jetzt mit OpenSanctions ab, Tilores.
- AML und KYC mit Entity Resolution in Echtzeit, Tilores.
- Wie eine Bank und ihr Entity-Resolution-Anbieter sich vor einem PoC auf Matching-Regeln einigen, Tilores.
- Ist eine falsche Kundenzusammenführung ein meldepflichtiger DSGVO-Vorfall, und was müssen Banken dokumentieren?, Tilores.
- A £160K Sanctions Miss: How to Test Entity Resolution on Your Own Data Before You Buy, Schmitdy Gadget, YouTube, 2026 (englischsprachig).
Sehen Sie, was aufgelöste Entitätsdaten für Ihr Unternehmen — und Ihre KI — leisten.